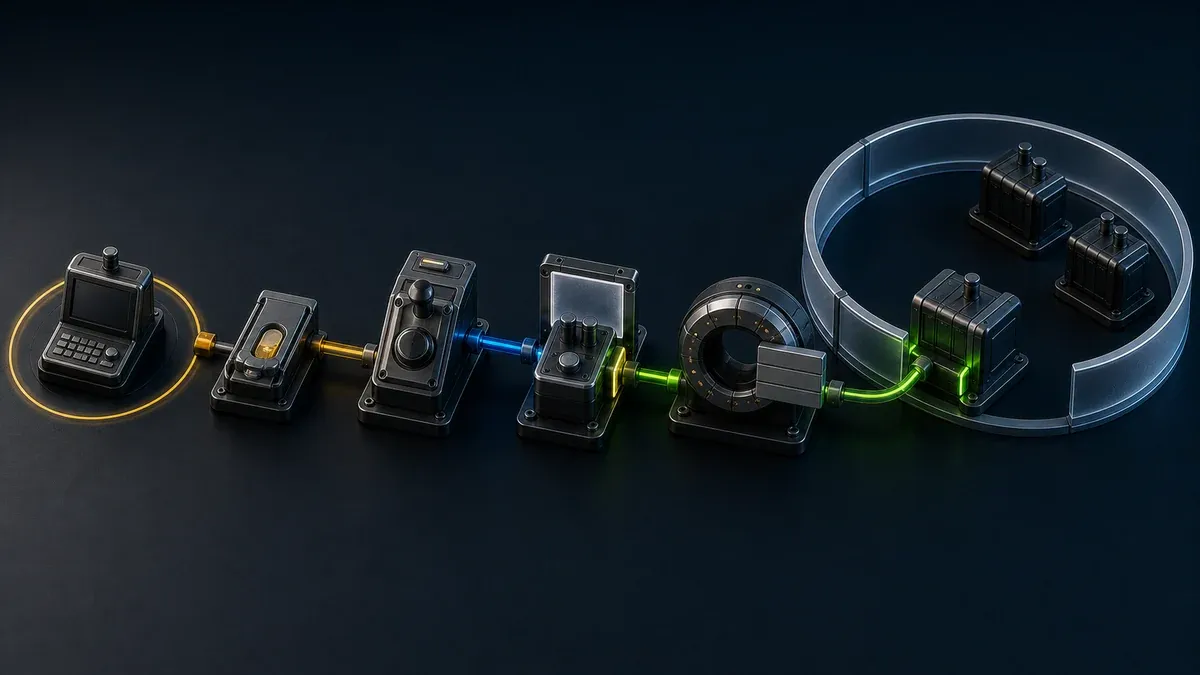
OT-leverancierstoegang geeft een extern serviceteam toestemming om bepaalde machines, applicaties of apparaten voor een afgesproken taak te bereiken. Leg vóór het openen van de verbinding de verantwoordelijke bij de klant, de toegestane bron en het einde van de toegang vast.
Een leverancier die een HMI-alarm van een verpakkingsmachine onderzoekt, heeft toegang tot die HMI nodig. Dat rechtvaardigt geen toegang tot alle besturingen in het productienetwerk. Na het onderzoek trekt de klant de rechten in of legt vast waarom ondersteuning nodig blijft.
De CISA-richtlijn voor inrichting en beheer van toegang op afstand in industriële besturingssystemen behandelt toegang als een beheerde levenscyclus. Alleen de verbinding regelen is onvoldoende. De organisatie moet de zakelijke reden, doelen, eventueel toezicht, controles en intrekking vastleggen.
Waarom leverancierstoegang onbeheersbaar wordt
Leverancierstoegang begint meestal met een geldige zakelijke behoefte:
- een machinebouwer ondersteunt een nieuwe installatie
- een besturingsleverancier zoekt een storing
- een integrator helpt bij afstelling of updates
- een specialist voert diagnose op afstand uit
Het probleem ontstaat als tijdelijke toegang onbedoeld permanent blijft.
Veelvoorkomende oorzaken zijn:
- geen aangewezen verantwoordelijke bij de klant
- dezelfde inloggegevens voor verschillende taken
- brede toegang om tijd te besparen
- geen vastgelegde einddatum
- handmatige intrekking die iemand moet onthouden
Herhaalt dit zich bij meerdere leveranciers en locaties, dan verliest het bedrijf het overzicht. Audits kosten meer tijd, toestemming wordt informeel en beveiligingsteams vertrouwen het toegangsoverzicht niet meer.
Een overzichtelijk proces voor OT-leverancierstoegang
Een praktisch proces heeft vijf stappen:
- aanvragen
- goedkeuren
- verbinden
- bewaken of toezicht houden
- intrekken of beoordelen
Elke stap moet één eenvoudige vraag beantwoorden.
Aanvragen: waarom is toegang nodig?
Elke leveranciersaanvraag vermeldt:
- de zakelijke reden
- de locatie
- de betreffende machine, lijn of installatie
- het gewenste tijdstip
- de verwachte duur
- de interne verantwoordelijke
Dit hoeft niet ingewikkeld te zijn. Een korte aanvraag met vaste velden volstaat als de werkelijke omvang duidelijk is.
Goedkeuren: wie is verantwoordelijk?
Laat de persoon die het operationele risico het beste kent de aanvraag goedkeuren. Dat kan zijn:
- een onderhoudsverantwoordelijke
- een manager automatisering
- een fabrieksmanager
- een projectverantwoordelijke
De juiste beslisser is niet altijd de hoogste leidinggevende. Het is degene die kan beoordelen of de toegang voor het werk nodig is.
Verbinden: wat kan de leverancier precies bereiken?
Hier gaat het vaak mis. Toegang mag niet betekenen dat de leverancier vrij het locatienetwerk in kan.
Leg vast:
- dit doel is bereikbaar voor de leverancier
- voor deze taak
- in deze periode
- met deze rechten
Een beperkte afbakening maakt leverancierstoegang beheersbaar.
Bewaken of toezicht houden: is de sessie verwacht?
Bij grotere risico's moet de fabriek weten wanneer een externe sessie start. Sommige teams eisen ook dat tijdens de sessie een lokale contactpersoon beschikbaar is.
Naast technische beperkingen moet ook voor de operatie zichtbaar zijn dat de toegang wordt gebruikt.
Laten vervallen, intrekken of verlengen: wat beslist u bij de controle?
Neem bij de controle een expliciet besluit:
- laat de toegang na de werkperiode automatisch eindigen als een vervaldatum is ingesteld
- trek de toegang in zodra de taak klaar of niet meer nodig is
- verleng of behoud toegang alleen als de behoefte actueel blijft en een verantwoordelijke heeft
Zonder vast moment voor intrekking blijven oude toegangen zich opstapelen.
Kies standaard tijdelijke leverancierstoegang
Geef voor een afgebakende servicetaak pas toegang na goedkeuring. Verwijder die zodra de taak klaar is. Stel een vervaldatum in als het einde bekend is. Zo blijft een tijdelijke reparatietoestemming niet onbedoeld permanent bestaan.
Dat levert op:
- minder aanvalsmogelijkheden
- minder verouderde rechten
- eenvoudigere controles
- duidelijke scheiding tussen servicebeurten
- meer vertrouwen bij audits
Permanente toegang hoort een uitzondering te zijn met een sterke zakelijke reden.
Regels die audits eenvoudiger maken
Een bruikbaar beleid bevat meestal deze regels:
Regel 1: gebruik persoonlijke identiteiten als individuele verantwoording nodig is
Gebruik persoonlijke accounts wanneer de locatie een handeling aan een persoon moet kunnen koppelen. Een groep kan rechten voor leden bepalen, maar de groepsnaam toont niet wie verbinding maakte. Ook een gedeeld account of toegangslink bewijst op zichzelf geen individuele identiteit.
Regel 2: beperk toegang tot installatie of dienst
Baken de toegang af tot de machine, applicatie of dienst die ondersteuning nodig heeft.
Regel 3: wijs een interne verantwoordelijke aan
Zonder verantwoordelijke bij de klant mag de toegang niet actief blijven.
Regel 4: controleer regelmatig
Een korte maandelijkse of driemaandelijkse controle vindt de meeste problemen voordat een grote opschoning nodig is.
Regel 5: trek toegang in bij projectmijlpalen
Inbedrijfstelling, een nieuwe garantiefase, acceptatie op locatie en afgerond onderhoud zijn logische momenten om toegang in te trekken.
Maandelijkse controle van leverancierstoegang
Gebruik deze vragen bij de periodieke controle:
- Welke leveranciers hebben nog actieve toegang?
- Heeft elke toegang een actuele verantwoordelijke?
- Klopt de afbakening nog?
- Heeft de leverancier de toegang recent gebruikt?
- Is tijdelijke toegang nog actief nadat het doel is bereikt?
- Zijn er eenmalige uitzonderingen die moeten worden verwijderd?
De controle hoeft niet lang te duren. Verwijder vooral toegang zonder actuele operationele reden.
Eén standaard voor OT-teams op meerdere locaties
Met meerdere fabrieken wordt dit lastiger. De ene locatie laat onderhoud goedkeuren, de andere IT. Een derde werkt met informele e-mails.
Die verschillen veroorzaken drie problemen:
- leveranciers krijgen per locatie andere rechten
- centrale teams kunnen risico's moeilijk vergelijken
- audits vragen speurwerk op elke locatie
Een gezamenlijk aanvraag- en goedkeuringsproces is meestal waardevoller dan alleen extra technische maatregelen.
Waar Orenda kan helpen
De moeilijke taak is niet alleen een verbinding tot stand brengen. Aanvragen en goedkeuringen moeten blijven aansluiten op technische toegangsgrenzen en intrekking. Leveranciers, fabrieken en onderhoudswerk werken immers met verschillende planningen.
Orenda biedt leverancierslinks voor specifieke doelen. Bevoegde organisatiegebruikers kunnen die maken, intrekken en eventueel een vervaldatum instellen. Dat vervangt het goedkeuringsproces van de organisatie niet. Een gedeelde link bewijst evenmin welke persoon hem gebruikte. Houd daar rekening mee bij werkprocedures en vereiste bewijsstukken.
Wilt u toegang voor derden beter begrenzen zonder de ondersteuning te vertragen? Bekijk de oplossing voor leverancierstoegang. Stemt u meerdere fabrieken op elkaar af, lees dan verder bij de oplossing voor toegang tot meerdere locaties.
Zo scherpt u het proces aan
Zijn audits lastig door informele goedkeuring of te late intrekking? Dan moet de werkwijze meestal worden gestandaardiseerd. Begin bij de oplossing voor leverancierstoegang. Bekijk daarna Prijzen voor een pilot of gefaseerde invoering.
Sluit de serviceaanvraag af met een toegangsbesluit
Voeg drie velden toe aan de serviceafronding: welke bron beschikbaar was, of de rechten zijn ingetrokken en wie verantwoordelijk is voor resterende toegang met de reden daarvoor. Bij de volgende controle ziet u zo het verschil tussen lopende ondersteuning en vergeten toegang.