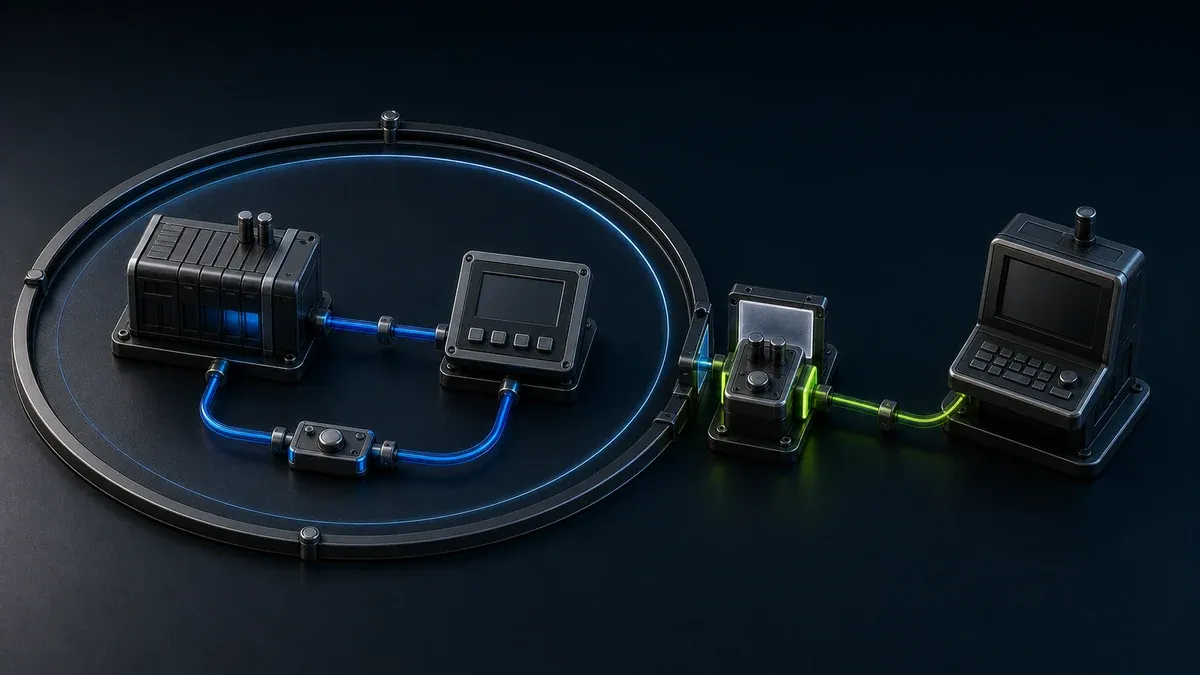
Een veilige architectuur voor PLC- en HMI-support geeft een geïdentificeerde gebruiker toegang via een gecontroleerde toegangslaag. De toegang geldt voor een duidelijk afgebakend werkstation, een applicatie of een apparaat in een gesegmenteerde OT-zone. PLC's en HMI's mogen niet het eerste via internet bereikbare eindpunt zijn. Scheid meekijken van technische wijzigingen. Een goed beveiligde verbinding neemt de verantwoordelijkheid voor veiligheid, lokale toestemming, herstel en het intrekken van toegang niet weg.
Het ontwerp moet een beperkt aantal toegangspaden bieden, elk voor een concrete taak: een HMI bekijken, diagnosegegevens ophalen, een applicatie bijwerken of een goedgekeurde wijziging in de controller uitvoeren. Algemene bediening van de fabriek op afstand is niet het doel.
Waarom vraagt PLC- en HMI-support om een eigen architectuur?
Een PLC kan de toestand van apparatuur en processen rechtstreeks beïnvloeden. Een HMI biedt toegang tot alarmen, instelwaarden, bedrijfsmodi en bedieningshandelingen. Engineeringwerkstations bevatten specialistische tools, projectbestanden, inloggegevens en drivers. Het kan lastig zijn om die volgens het gebruikelijke IT-schema bij te werken. De gevolgen van een probleem met deze systemen verschillen van die bij een gewone kantoorapplicatie.
De NIST-gids voor OT-beveiliging benadert OT-beveiliging vanuit de specifieke eisen aan prestaties, betrouwbaarheid en veiligheid. Beoordeel toegangsmaatregelen daarom niet alleen op vertrouwelijkheid en authenticatie. Controleer ook wat er met de productie gebeurt bij vertraging, verbindingsverlies, softwarestoringen, onderhoud of een verkeerd commando.
Een veilige verbinding bepaalt niet of u veilig een uitgang kunt forceren, een instelwaarde kunt wijzigen, een programma naar de PLC kunt laden of een HMI kunt herstarten. Volg daarvoor de lokale procedures voor bedrijfsvoering, veiligheid en wijzigingsbeheer.
Hoe moet het volledige toegangspad eruitzien?
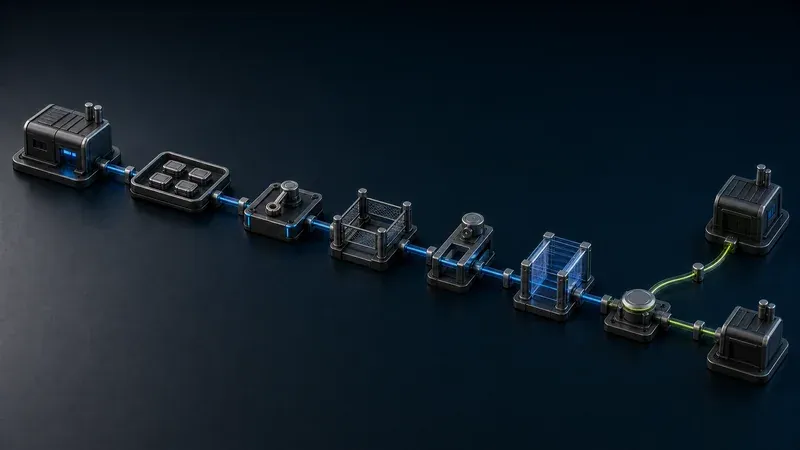
Een praktisch toegangspad is:
Engineer op afstand → identiteits- en toegangslaag → afgebakende verbinding → OT-toegangszone of lokale gateway → beheerd supportsysteem → geselecteerde HMI- of PLC-service
Elke pijl is een grens. Leg vast wie die beheert en welk verkeer erdoorheen mag. Een gebruiker mag geen algemene netwerkroute krijgen alleen omdat het doelsysteem in een privénetwerk staat.
| Laag | Te nemen besluit | Passende maatregel | Te controleren bij uitval |
|---|---|---|---|
| Extern apparaat | Wie mag het gebruiken en wordt het beheerd? | Unieke identiteit, meervoudige authenticatie, apparaatbeleid en een apart account met verhoogde rechten | Kunt u de toegang van een verloren of gehackte laptop snel intrekken? |
| Identiteit en toegang | Welke taak en welke resource zijn toegestaan? | Beleid voor rollen en doelsystemen, toegang kunnen intrekken en eventueel een eindtijd voor tijdelijke toegang | Blokkeert een storing nieuwe toegang zonder de lokale besturing te verstoren? |
| Verbinding en toegangszone | Hoe komt verkeer de OT-omgeving binnen? | Beperkte routes, een applicatieproxy, een afgebakende VPN of een gateway in een grenszone | Wat blijft werken als de verbinding of service uitvalt? |
| Supportwerkstation of proxy | Waar staan de tools en bestanden? | Extra beveiligde tussenserver, beheerde desktop en proxy voor een specifieke service | Zijn er een actuele back-up en een lokale herstelprocedure? |
| HMI of PLC als doelsysteem | Welk protocol en welke rechten zijn precies nodig? | Lijst met toegestane firewallverbindingen, account met minimale rechten en gescheiden lees- en schrijftoegang | Kan een verkeerde of onderbroken handeling het proces beïnvloeden? |
| Werkprocedure | Wanneer mag het werk plaatsvinden? | Aangewezen coördinator op locatie, back-ups, herstelplan en communicatieplan | Wie stopt het werk en herstelt de veilige toestand? |
Dit gelaagde model sluit aan bij het denken in zones en verbindingen uit de ISA/IEC 62443-serie. Breng er elke toegangsgrens mee in kaart. Leg per grens vast welk verkeer is toegestaan en welk team deze beheert.
Geeft u toegang tot de HMI, een werkstation of de PLC?
Kies het doelsysteem waarmee de taak lukt en dat de kleinste gevolgen voor het proces kan hebben.
| Supporttaak | Aanbevolen doelsysteem | Gebruikelijke toegangsgrens | Standaard vermijden |
|---|---|---|---|
| Status of alarmen bekijken | Dashboard, meetarchief of beschikbaar gestelde HMI-weergave met alleen leestoegang | Toegang op applicatieniveau tot één vastgelegde service | De gebruiker toegang geven tot het hele netwerk van de productiecel |
| Een HMI-applicatie onderzoeken | Beheerd HMI-supportwerkstation of gecontroleerde desktopomgeving | Externe bureaubladverbinding met één host, daarna lokale toegang tot de applicatie | Algemene software voor bediening op afstand op elk bedieningsstation installeren |
| Diagnosegegevens uit de controller ophalen | Goedgekeurd engineeringwerkstation met beperkte toegang tot achterliggende systemen | Externe bureaubladverbinding of tussenserver, met nauwkeurig ingestelde regels voor het PLC-protocol | Een leverancierslaptop rechtstreeks toegang geven tot een subnet van de fabriek |
| PLC-programma of firmware wijzigen | Beheerd engineeringwerkstation tijdens een goedgekeurd wijzigingsvenster | Aparte rol met verhoogde rechten, back-up, coördinator op locatie en herstelplan | Inloggen op afstand beschouwen als toestemming om het proces te wijzigen |
| Veel klantmachines ondersteunen | Toegangsbeleid per machine of resource | Herbruikbare configuratie voor de gateway en het doelsysteem | Eén gedeeld VPN-account voor meerdere klanten |
Alleen-lezen moet gelden voor zowel de applicatie als de rechten in achterliggende systemen. Een label in een portaal is niet voldoende. Sommige protocollen of accounts kunnen lees- en schrijftoegang niet goed scheiden. Kan het doelsysteem de vereiste grens niet afdwingen? Bied dan toegang via een veiliger tussensysteem, zoals een weergave van het meetarchief of een beheerd engineeringwerkstation.
Hoe beheert u het externe apparaat en de gebruikersidentiteit?
Geef elke persoon een unieke identiteit. Scheid normaal gebruik van technische werkzaamheden met verhoogde rechten. Vereis meervoudige authenticatie die past bij het risico. Bepaal of leveranciers hun eigen laptop mogen gebruiken of via een beheerd supportwerkstation moeten werken. Staat u onbeheerde apparaten toe? Leg dan vast welke aanvullende beperkingen gelden. Beschouw ze niet stilzwijgend als vertrouwd.
Bewaar engineeringsoftware, licentiebestanden, controllerprojecten en firmware waar mogelijk op het beheerde werkstation. Zo beperkt u ongecontroleerde kopieën en kunt u compatibiliteit beter bewaken. Schakel onnodige functies voor klembord, schijven, printers en bestandsoverdracht uit als de software voor toegang op afstand dat ondersteunt. Houd wel een gecontroleerde route beschikbaar voor goedgekeurde projectupdates en het exporteren van diagnosegegevens.
De gids voor het beveiligen van software voor toegang op afstand van CISA en partners beschrijft hoe aanvallers ook legitieme tools voor toegang op afstand misbruiken. Inventariseer alle software die externe toegang mogelijk maakt. Verwijder niet-goedgekeurde tools en detecteer verbindingen buiten de goedgekeurde architectuur. Een veilige gateway helpt niet als oude software voor onbeheerde toegang op de HMI actief blijft.
Waar plaatst u de gateway of tussenserver op de locatie?
Plaats de lokale toegangscomponent in een bewust ingerichte grenszone. Geef deze alleen de benodigde interfaces, routes en services. Dit kan een industriële edgecomputer, een gateway voor toegang op afstand of een beheerd werkstation zijn. Voorkom dat twee netwerkverbindingen een ongecontroleerde doorgang vormen die het firewallbeleid omzeilt.
Gebruik voor applicatietoegang waar mogelijk een proxy naar de gekozen applicatie. Geef bij een externe bureaubladverbinding toegang tot het beheerde werkstation, niet tot het controllernetwerk. Sta bij oudere PLC-engineeringprotocollen alleen de verbindingen toe die in tests nodig bleken tussen werkstation en controller. Let extra op discovery-broadcasts en dynamische poorten. Verruim een regel niet tot ‘alles toegestaan’ alleen omdat de documentatie van de leverancier onvolledig is.
De praktijkarchitectuur voor OT-toegang op afstand van NIST NCCoE uit 2026 laat zien hoe organisaties een architectuur voor toegang op afstand kunnen samenstellen met componenten voor identiteit, autorisatie, segmentatie en uitvoering. De voorbeelden uit de watersector zijn geen universeel ontwerp. Ze bieden wel een actuele primaire bron om vertrouwensgrenzen en praktische implementatiekeuzes te beoordelen.
Hoe voert u PLC-wijzigingen op afstand uit?
Gebruik een aparte procedure voor werk dat het proces beïnvloedt. De procedure voor meekijken is daarvoor niet voldoende. Voer de volgende stappen uit als u een PLC-programma laadt, firmware bijwerkt, een signaal forceert of een belangrijke instelwaarde wijzigt:
- Wijs de engineer op afstand en de coördinator op locatie aan.
- Controleer de doelcontroller, het actieve proces en het goedgekeurde tijdvenster.
- Sla het huidige project, de configuratie en de firmwaregegevens op. Maak een back-up waarmee herstel mogelijk is.
- Leg vast wat u gaat wijzigen en hoe u het resultaat controleert.
- Spreek af hoe u contact houdt en onder welke voorwaarde het werk op locatie wordt gestopt.
- Voer de wijziging uit via het toegangspad met verhoogde rechten.
- Controleer de controllerstatus, alarmen, HMI-werking en reactie van het proces.
- Trek tijdelijke rechten of toegang in zodra het werk klaar is.
- Bewaar de wijzigingsregistratie in het gebruikelijke onderhoudssysteem van de organisatie.
Ga er niet van uit dat het product voor toegang op afstand deze werkwijze levert. Goedkeuring van aanvragen, toestemming voor procesingrepen, bewijs van wijzigingen en veiligheidsvrijgave kunnen in een onderhouds-, ticket- of kwaliteitssysteem staan. De toegangslaag moet de verbindingsrechten afdwingen die daarin bekend zijn. Schrijf deze laag geen maatregelen toe die een ander systeem uitvoert.
Wat verschilt er tussen toegang voor leveranciers en medewerkers?
Externe monteurs hebben meestal toegang tot minder doelsystemen nodig. Het moet ook duidelijk zijn wanneer hun toegang eindigt. Beperk deze tot de machine, applicatie, het werkstation of de service uit de supportaanvraag. Zorg dat u toegang kunt intrekken. Stel een eindtijd in als het onderhoudsvenster een vast einde heeft. Doorlopende toegang kan passen bij een onderhoudscontract. Wijs dan een interne verantwoordelijke aan en beoordeel de toegang periodiek.
Gebruik geen gedeelde leveranciersaccounts. Heeft een leverancier een eigen tool nodig? Bepaal dan of die op het beheerde werkstation op locatie of op het apparaat van de leverancier draait. Leg vast wie bestanden mag overzetten, hoe u die scant en controleert en wie de back-ups van controllerprojecten beheert.
De internationale principes voor OT-cybersecurity benadrukken dat OT-besluiten rekening moeten houden met bedrijfscontinuïteit en de gevolgen van een beveiligingsinbreuk. Pas dit ook toe op gemak voor leveranciers. Minder reizen is waardevol. Het rechtvaardigt op zichzelf geen permanente toegang tot een besturingssysteem waar een ingreep grote gevolgen kan hebben.
Wat controleert u vóór ingebruikname in de productie?
Bouw een representatieve testopstelling of gebruik een gecontroleerd onderhoudsvenster. Controleer:
- de exacte koppeling tussen gebruiker, rol, resource, bron, bestemming, poort en protocol
- authenticatie, het intrekken van toegang en de werking van een eventuele eindtijd
- de eisen aan apparaten van medewerkers en leveranciers
- de werking van PLC-software bij detectie, online meekijken, programma's uit de PLC lezen en naar de PLC laden, en bestandsoverdracht
- HMI-weergave en beheerfuncties in afzonderlijke tests
- wie beveiligingsupdates uitvoert voor de gateway, tussenserver en externe client
- ongeoorloofde toegangspogingen tot aangrenzende VLAN's en apparaten
- het gedrag bij vertraging, pakketverlies, opnieuw verbinden en onderbroken bestandsoverdracht
- uitval van internet, DNS, identiteitsservice, relay, gateway en tussenserver
- het gedrag van de controller en HMI als de externe sessie wegvalt
- herstel vanuit een back-up en de lokale herstelprocedure
- hoe incidentmedewerkers externe toegang uitschakelen zonder het besturingsproces te stoppen
Test ook wat niet mag lukken. Het is niet voldoende dat de engineer de bedoelde PLC kan bereiken. Controleer ook dat dezelfde identiteit geen toegang heeft tot een naburige controller, dat een rol met alleen leestoegang niet kan schrijven en dat ingetrokken toegang een nieuwe sessie blokkeert.
Vergelijk de verbindingsopties in VPN, tussenserver en ZTNA voor OT. Heeft een locatie dubbele NAT of een door de provider beheerde verbinding? Lees dan industriële toegang achter NAT zonder portforwarding.
Gebruik de checklist voor invoering van industriële toegang op afstand om de gekozen architectuur om te zetten in duidelijke verantwoordelijkheden op locatie, opleveringstests en een herhaalbare werkwijze.
Wat zijn de beperkingen en wanneer is support op afstand ongeschikt?
Support op afstand kan ongeschikt zijn als fysieke netwerkscheiding verplicht is, bij geïnstrumenteerde veiligheidsfuncties of als het werk directe waarneming op locatie vereist. Dat geldt ook voor niet-ondersteunde apparatuur met alleen seriële aansluitingen en voor processen waar vertraging of verbindingsverlies onaanvaardbare gevolgen heeft. Voor sommige firmware- of herstelhandelingen moet iemand ter plaatse zijn, ook als gewone diagnose op afstand werkt.
Een tussenserver kan uitvallen. Een externe identiteitsservice kan onbereikbaar worden. Een gateway-update kan compatibiliteitsproblemen veroorzaken. Zorg dat lokale bediening mogelijk blijft en houd een onafhankelijke herstelmethode beschikbaar. Maak de externe verbinding geen onderdeel van een gesloten regelkring.
Leg vast welke gebeurtenisgegevens, bewaartermijn en functies voor sessieopname de locatie nodig heeft. Test elke vereiste functie in het gekozen product. Koppel de opgeslagen gegevens aan de service- of wijzigingsaanvraag.
Waar kan Orenda helpen?
Orenda Connect geeft bevoegde gebruikers toegang tot geselecteerde applicaties, apparaatservices en servers. Orenda Box kan lokale bedrijfsapplicaties uitvoeren en dicht bij de apparatuur machinegegevens ontsluiten. Leverancierstoegang in Orenda is beperkt tot gekozen doelsystemen en kan worden ingetrokken. U kunt ook een eindtijd instellen.
Gebruik Orenda voor de verbinding en de lokale applicatieomgeving. Bewaar de goedkeuring van de klant, de PLC-back-up, het resultaat van de wijziging en de herstelinstructies in de technische en serviceadministratie van de locatie. Test bij acceptatie het werkelijke protocol, de toegestane resources, het intrekken van toegang en het gedrag na verbindingsverlies.