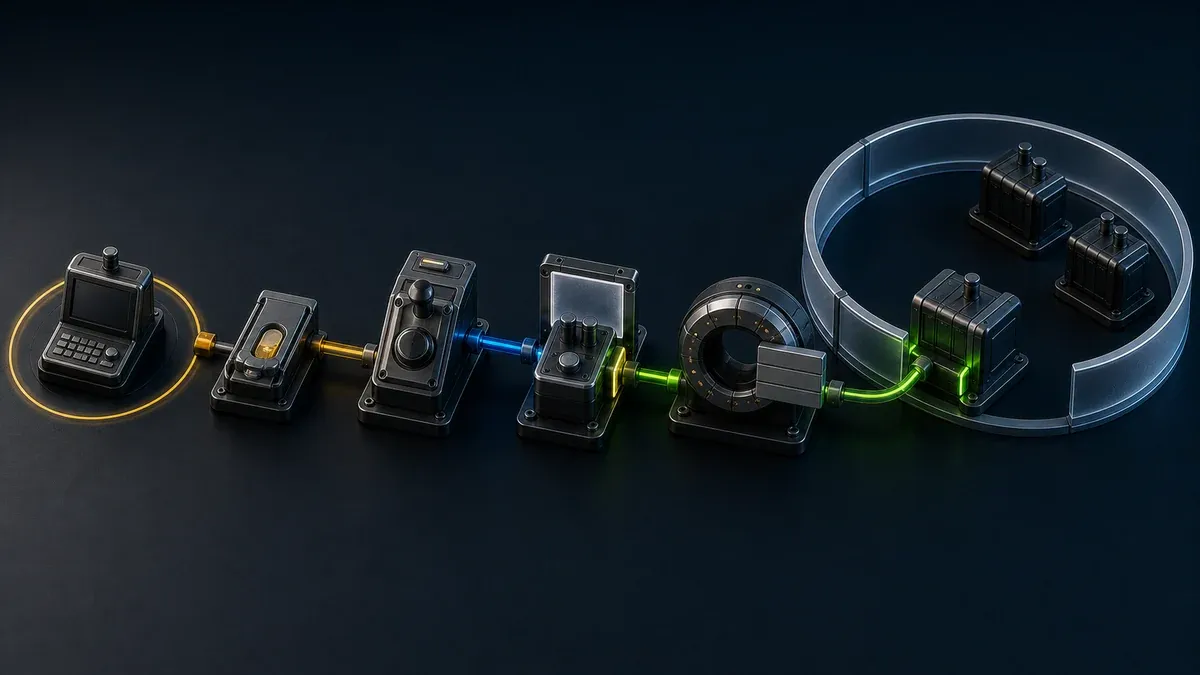
OT достъпът за доставчици разрешава на външен сервизен екип да достига определени машини, приложения или устройства за съгласувана задача. Преди отваряне на връзката запишете отговорника при клиента, разрешения ресурс и края на достъпа.
Например доставчик на опаковъчна машина, който проучва HMI аларма, се нуждае от достъп до този HMI. Заявката не оправдава достъп до всички контролери в производствената мрежа. След проучването клиентът трябва да отнеме правата или да запише защо поддръжката остава необходима.
Ръководството на CISA за настройка и управление на отдалечен достъп в промишлени системи за управление разглежда достъпа като управляван жизнен цикъл. Еднократната настройка на връзката не е достатъчна. Организацията трябва да има процес за обосновка, обхват, надзор при нужда, преглед и отнемане.
Защо достъпът на доставчици излиза извън контрол?
Достъпът на доставчици обикновено започва с основателна бизнес нужда:
- машиностроител поддържа нова инсталация
- доставчик на управление търси причината за повреда
- интегратор помага с настройка или обновяване
- специалист извършва отдалечена диагностика
Проблемът е, че временният достъп често неволно става постоянен.
Чести причини са:
- липса на определен отговорник при клиента
- едни и същи данни за вход за различни задачи
- широк достъп с цел спестяване на време
- липса на официална крайна дата
- ръчно отнемане, което зависи от нечия памет
Когато това се повтаря при различни доставчици и обекти, предприятието губи видимост. Одитите се забавят, одобренията стават неформални и екипите по сигурност вече не вярват на картината за реалния достъп.
По-ясен модел за OT достъп на доставчици
Практичният модел има пет етапа:
- заявяване
- одобрение
- свързване
- наблюдение или надзор
- отнемане или преглед
Всеки етап трябва да отговаря на един прост въпрос.
Заявка: защо е нужен достъп?
Всяка заявка на доставчик трябва да посочва:
- бизнес причината
- обекта
- съответната машина, линия или система
- желания момент
- очакваната продължителност
- вътрешния отговорник
Не е нужно да е сложно. Кратка структурирана заявка е достатъчна, ако описва реалния обхват.
Одобрение: кой носи отговорност?
Одобрението трябва да идва от човека, който познава най-добре оперативния риск. Това може да е:
- ръководител на поддръжката
- ръководител по автоматизация
- ръководител на завода
- отговорник на проекта
Правилният одобряващ не винаги е най-висшият ръководител. Това е човекът, който разбира дали достъпът е оперативно оправдан.
Свързване: какво точно може да достигне доставчикът?
Тук много екипи грешат. Достъпът не трябва да означава свободно влизане на доставчика в мрежата на обекта.
Определете:
- доставчикът може да достигне тази цел
- за тази задача
- в този времеви прозорец
- с тези права
Тесният обхват прави достъпа на доставчици управляем.
Наблюдение или надзор: очаквана ли е сесията?
В среда с по-висок риск заводът трябва да знае кога започва отдалечена сесия. Някои екипи изискват и местно лице за контакт да е на разположение по време на сесията.
Освен техническите ограничения е нужна и оперативна видимост върху използването на достъпа.
Изтичане, отнемане или подновяване: какво решавате при прегледа?
При прегледа вземете изрично решение:
- оставете достъпа да приключи автоматично след работния прозорец, ако е зададен срок
- отнемете достъпа, когато задачата е завършена или вече няма основание
- подновете или запазете достъпа само при актуална нужда и определен отговорник
Без естествен момент за отнемане с времето се натрупват остарели разрешения.
Избирайте временен достъп по подразбиране
За определена сервизна задача създайте достъп след одобрение и го отнемете при приключване. Задайте срок, когато краят на работния прозорец е известен. Така временно разрешение за ремонт няма неволно да остане постоянно.
Предимствата са:
- по-малка повърхност за атака
- по-малко остарели права
- по-лесни прегледи
- по-ясно разграничение между сервизните намеси
- по-голяма увереност при одити
Постоянният достъп трябва да е изключение с убедителна бизнес причина.
Правила, които улесняват одитите
Практичните правила за достъп обикновено включват:
Правило 1: използвайте лични идентичности, когато е нужна индивидуална отчетност
Използвайте лични профили, когато обектът трябва да свърже действие с конкретен човек. Групата може да определя правата на членовете, но името ѝ не показва кой се е свързал. Споделен профил или линк за достъп също не установява сам по себе си лична идентичност.
Правило 2: ограничете достъпа до оборудване или услуга
Определете достъпа спрямо конкретната машина, приложение или услуга, която се поддържа.
Правило 3: определете вътрешен отговорник
Ако никой при клиента не отговаря за достъпа, той не трябва да остава активен.
Правило 4: преглеждайте редовно
Кратък месечен или тримесечен преглед открива повечето проблеми, преди да се наложи мащабно почистване.
Правило 5: отнемайте достъпа при проектни етапи
Пускане в експлоатация, промяна на гаранционния режим, приемане на обекта и завършване на поддръжка са естествени моменти за отнемане на достъп.
Месечна проверка на достъпа за доставчици
Използвайте тези въпроси при редовния преглед:
- Кои доставчици още имат активен достъп?
- Има ли всяко разрешение действащ отговорник?
- Правилен ли е още обхватът?
- Използвал ли е доставчикът достъпа наскоро?
- Останал ли е временен достъп след отпадане на целта му?
- Има ли еднократни изключения на обекти, които трябва да се премахнат?
Прегледът не трябва да е дълъг. Основната цел е да премахне достъпа без актуална оперативна причина.
Един стандарт за OT екипите на всички обекти
При няколко завода задачата става по-трудна. На един обект поддръжката одобрява достъпа, на друг — ИТ, а на трети се използват неформални имейли.
Тази непоследователност създава три проблема:
- доставчиците получават различни права на различните обекти
- централните екипи трудно сравняват риска
- одитите се превръщат в разследване на всеки обект поотделно
Общ модел за заявки и одобрение на всички обекти обикновено е по-полезен от добавяне само на технически мерки.
Къде може да помогне Orenda?
Трудността не е само да установите връзка. Заявките и одобренията трябва да останат съгласувани с техническия обхват и отнемането. Доставчиците, заводите и сервизните намеси следват различни графици.
Orenda предоставя линкове за доставчици до конкретни цели. Упълномощени потребители на организацията могат да ги създават, отнемат и да задават срок по избор. Това не заменя процеса за одобрение. Споделен линк сам по себе си не доказва кой човек го е използвал. Отчитайте тези граници при процедурите и изискванията за доказателства.
Ако искате да ограничите достъпа на трети страни, без да забавяте сервиза, вижте решението за достъп на доставчици. Ако съгласувате няколко завода, продължете с решението за достъп до множество обекти.
Как да подобрите процеса?
Ако одитите са трудни заради неформални одобрения или късно отнемане, процесът обикновено се нуждае от стандартизация. Започнете с решението за достъп на доставчици. После разгледайте Цени за пилот или поетапно внедряване.
Приключете сервизната заявка с решение за достъпа
Добавете три полета към сервизния протокол: кой ресурс е бил достъпен, дали правото е отнето и кой отговаря за оставащия достъп и защо. При следващия преглед тези полета разграничават текущата поддръжка от забравено разрешение.