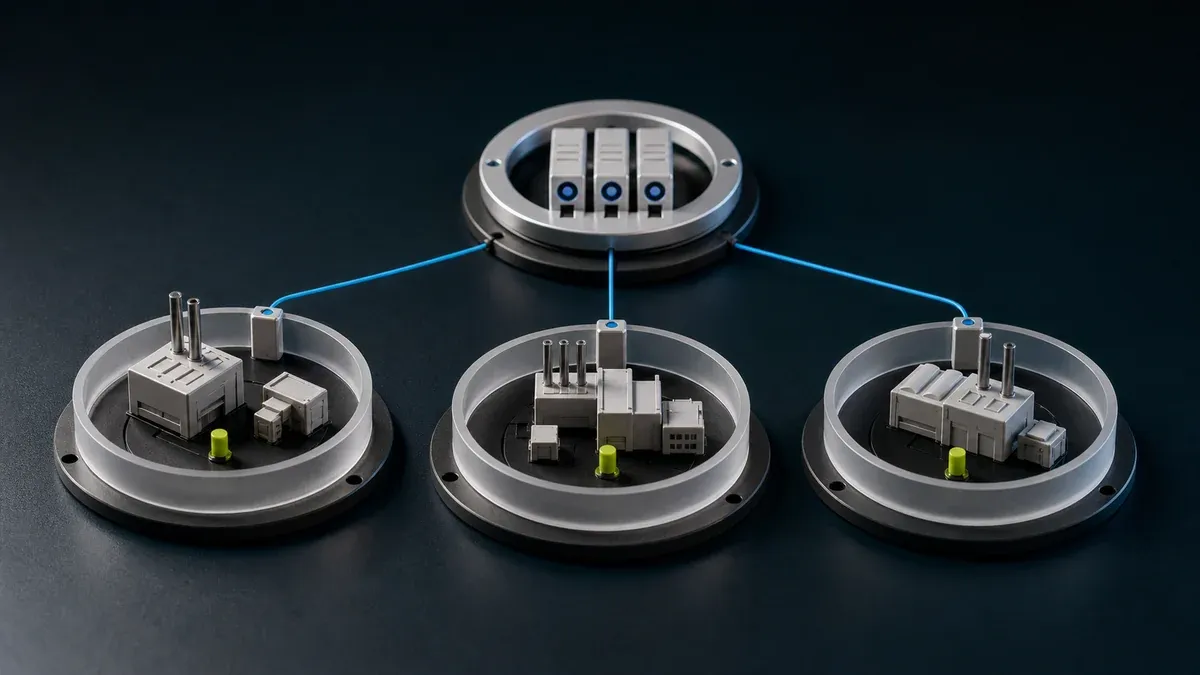
Voor toegang op afstand op meerdere locaties zijn gemeenschappelijke regels nodig voor gebruikersidentiteit, machtigingen voor bronnen, goedkeuring, vervaldatum en verwijdering. Elke fabriek kan zijn eigen onderhoudsvensters en lokale contacten behouden, terwijl dezelfde toegangsgegevens en hetzelfde beoordelingsproces worden gebruikt.
Eén fabriek maakt gebruik van een lokale VPN. Een ander vertrouwt op het gereedschap van een machinebouwer. Een derde gebruikt tijdelijke firewallregels. Elke locatie zegt dat het proces werkt, maar niemand kan de bedrijfsstandaard op één pagina beschrijven.
Dat is wanneer de echte kosten verschijnen:
- goedkeuringen variëren per locatie
- leveranciers krijgen verschillende behandelingen in verschillende fabrieken
- centrale teams kunnen de risico's niet vergelijken
- audits duren langer dan nodig is
- nieuwe locaties herhalen oude ontwerpfouten
In deze handleiding wordt uitgelegd hoe u externe toegang over meerdere locaties kunt standaardiseren zonder dat elke fabriek in exact dezelfde dagelijkse workflow wordt gedwongen.
NIST's OT-beveiligingsgids plaatst externe toegang binnen een breder programma van OT-risicobeheer, architectuur en toegangscontrole. CISA's richtlijnen voor industriële besturingssystemen behandelen configuratie en beheer eveneens als doorlopend werk. Een herhaalbare bedrijfsstandaard is net zo belangrijk als de verbindingstechnologie.
Waarom toegang per locatie anders wordt ingericht
Toegang op afstand groeit vaak per locatie. Elke locatie lost zijn eigen directe probleem op:
- een leverancier heeft ondersteuningstoegang nodig
- het automatiseringsteam heeft een snellere manier nodig om problemen op te lossen
- het bedrijf verwerft een nieuwe fabriek met bestaand gereedschap
- een lokale integrator stelt een aangepaste methode in
Geen van deze beslissingen is op zichzelf irrationeel. Het probleem komt later, wanneer de centrale bedrijfsvoering of IT eenvoudige vragen probeert te beantwoorden:
- wie toegang heeft tot welke locatie
- welk goedkeuringsproces van toepassing is
- hoe wordt omgegaan met tijdelijke toegang
- of de toegang regelmatig wordt beoordeeld
- welke locaties dezelfde basislijn volgen
Als die antwoorden overal verschillen, beschikt het bedrijf niet echt over een model voor externe toegang. Het heeft een verzameling lokale uitzonderingen.
Wat legt u centraal vast?
Goed multi-locatie bestuur betekent niet dat elke fabriek zijn flexibiliteit verliest. Het betekent dat de belangrijkste regels consistent zijn.
Standaardiseer deze eerst.
1. Toegang tot categorieën
Definieer een kleine set standaardtoegangstypen, zoals:
- interne technische toegang
- toegang tot leveranciersonderhoud
- toegang voor noodproblemen oplossen
- toegang verlenen
- toezichthoudende of alleen-lezen toegang
Wanneer iedereen dezelfde categorieën gebruikt, worden rapportage en beoordeling veel eenvoudiger.
2. Goedkeuringsregels
Elke categorie moet een gedefinieerde goedkeurder en een reservegoedkeurder hebben. Dit vermijdt de veel voorkomende situatie waarin elke locatie zijn eigen toestemmingsketen bedenkt.
3. Standaardduur
Stel standaard duurregels in. Bijvoorbeeld:
- Toegang tot leveranciers is standaard tijdelijk
- interne technische toegang is op rollen gebaseerd
- noodtoegang wordt na gebruik beoordeeld
4. Beginsel van minimale reikwijdte
Toegang moet altijd zo beperkt mogelijk worden beperkt tot de relevante locatie, asset, dienst of project.
5. Controleer de cadans
Kies één beoordelingsritme voor de hele groep, meestal maandelijks of driemaandelijks, afhankelijk van het risico en het toegangsvolume.
Wat blijft een lokale verantwoordelijkheid?
Planten hebben nog steeds ruimte nodig om te kunnen functioneren. Houd deze beslissingen waar nodig lokaal:
- exacte onderhoudsvensters
- lokale contactpersonen
- beperkingen van de productietiming
- specifieke machinekritiek
- lokale escalatie tijdens stilstand
Het centrale model moet de regels definiëren. De locatie moet definiëren hoe deze regels passen bij liveproductie.
Een uitrolmodel dat werkt
Standaardisatie loopt vast als fabrieken deze ervaren als een opgelegde opruimactie. Laat zien hoe een gezamenlijke werkwijze lokaal werk en toekomstige uitzonderingen vermindert.
Gebruik deze volgorde.
Fase 1: leg de huidige situatie vast
Breng de huidige toegangsmethoden, leveranciers, gebruikersgroepen en lokale procedures in kaart. Maak eerst de bestaande situatie zichtbaar. Bepaal daarna welke veranderingen nodig zijn.
Fase 2: de minimumstandaard van het bedrijf definiëren
Creëer een korte operationele standaard die betrekking heeft op:
- toegang tot categorieën
- verantwoordelijkheid voor goedkeuring
- reikwijdte regels
- intrekkingsverwachtingen
- cadans bekijken
Houd het zo kort dat een sitebeheerder het daadwerkelijk kan lezen.
Fase 3: pilot op enkele representatieve locaties
Kies locaties met verschillende realiteiten:
- één volwassen locatie
- één locatie met uitgebreide leveranciersondersteuning
- één locatie met meer lokale beperkingen
Dit helpt bewijzen dat de standaard praktisch is en niet theoretisch.
Fase 4: sjabloon voor de uitrol
Zodra de pilot werkt, maakt u herhaalbare sjablonen voor:
- onboarding van de locatie
- leverancier instellen
- goedkeuringsworkflows
- maandelijkse beoordelingsstappen
Sjablonen zijn belangrijk omdat ze het werk dat elke nieuwe locatie moet doen, verminderen.
Fase 5: rapportage adoptie
Volg waar de standaard live is en waar uitzonderingen blijven bestaan. Standaardisatie wordt pas werkelijkheid als leiderschap vooruitgang en uitschieters kan zien.
Metrieken die er toe doen
U hebt in het begin geen groot dashboard nodig. Een paar statistieken zijn voldoende:
- aantal actieve methoden voor externe toegang per locatie
- aantal leveranciers met actieve toegang
- percentage toegangsvermeldingen met genoemde eigenaren
- tijdelijke versus staande toegangsverhouding
- de tijd die nodig is om de toegang te beoordelen of in te trekken
- aantal locaties dat het standaardproces gebruikt
Deze statistieken vertellen u of het model gemakkelijker te beheren wordt.
Veelvoorkomende fouten in programma's voor meerdere locaties
Overal identieke operaties afdwingen
Standaardregels zijn goed. Identiek sitegedrag is vaak onrealistisch.
Gekochte locaties negeren
Neem verworven fabrieken op in de initiële inventaris. Hun bestaande leveranciersaccounts, verbindingstools en firewallregels ontbreken mogelijk in de administratie van de groep.
Behandel bestuur als papierwerk
Goed bestuur moet de verwarring verminderen, en niet de bureaucratie vergroten. Als de standaard te zwaar is, zullen locaties er omheen werken.
Toegang tot leveranciers valt buiten het bereik
In veel groepen is leverancierstoegang de grootste bron van inconsistentie. Het moet vanaf dag één deel uitmaken van de kernstandaard.
Waar Orenda kan helpen
Programma's voor meerdere locaties gaan meestal kapot als elke locatie zijn eigen toegangsmethode, naamgevingsregels en goedkeuringsgewoonten behoudt. Centrale teams eindigen met beleidsdocumenten, maar niet met een echte operationele standaard.
Orenda biedt een herhaalbaar project-, gebruikers-, groeps-, resource- en doelgericht leverancierslinkmodel voor alle locaties. Elke organisatie definieert nog steeds haar eigen goedkeurders en werkwijze; de productcontroles leveren het toegangsbereik en de intrekkingslaag waarop de procedure inwerkt.
Als uw team inconsistente lokale methoden probeert te vervangen door één praktische standaard, bekijk dan de oplossing voor toegang tot meerdere locaties en de oplossing voor leverancierstoegang.
Als standaardisatie de volgende stap is
Als elke nieuwe locatie-implementatie steeds weer een project op maat wordt, is het meestal tijd om het model te standaardiseren in plaats van de tijdelijke oplossing te herhalen. Bekijk de oplossing voor toegang tot meerdere locaties of ga naar Prijzen om een gefaseerde implementatie te plannen.
Controleer de grens tussen locaties
Voordat u de volgende fabriek toevoegt, moet u testen of een gebruiker die is toegewezen aan de onderhoudsgroep van de ene locatie, de bronnen van een andere locatie niet kan openen zonder expliciete toestemming. Verwijder de toegang van de gebruiker en test opnieuw. Leg het resultaat vast met de bronnenlijst van de locatie, de goedkeurder en de beoordelingsdatum.