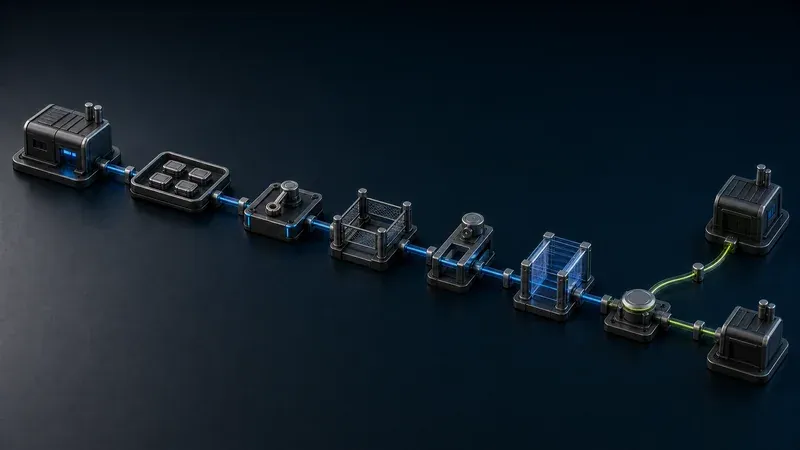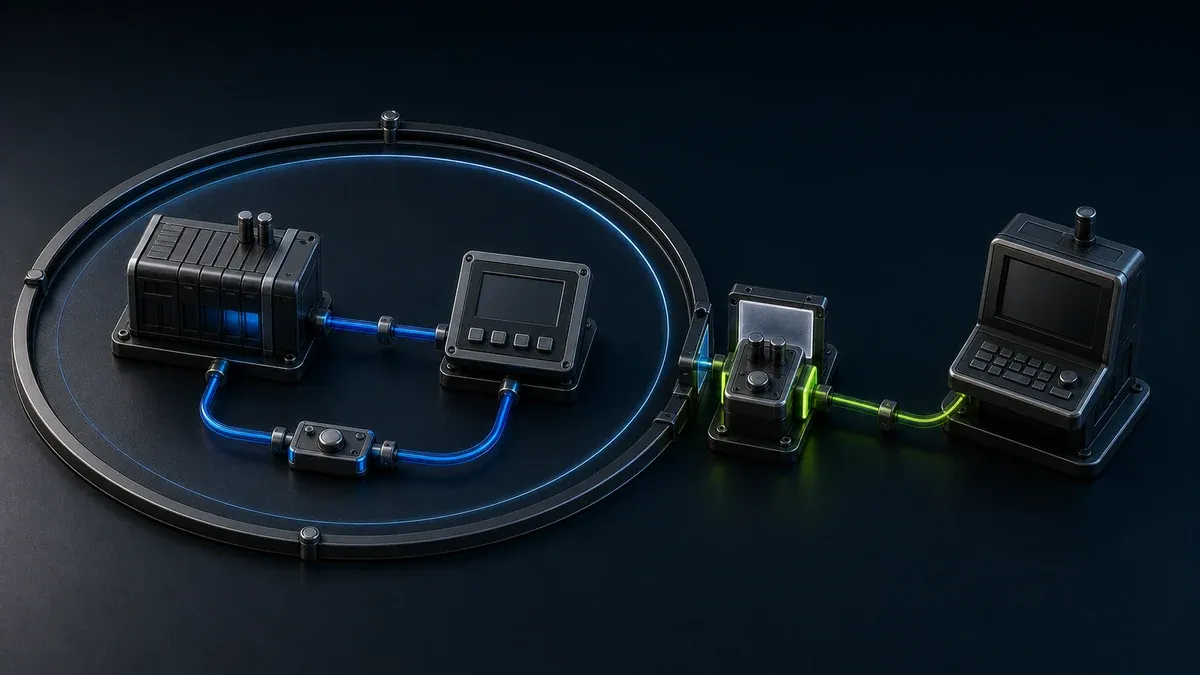
При сигурна архитектура за поддръжка на PLC и HMI идентифицираният потребител минава през контролиран слой за достъп. Той достига само до конкретна работна станция, приложение или устройство в обособена OT зона. PLC и HMI не трябва да са първата точка, достъпна от интернет. Разделете наблюдението от техническите промени. Дори при добре защитена връзка отговорността за безопасността, разрешението на място, възстановяването и отнемането на достъп остава част от работния процес.
Проектирайте ограничен брой пътища за достъп. Всеки трябва да служи за конкретна задача: преглед на HMI, събиране на диагностични данни, обновяване на приложение или разрешена промяна в контролера. Целта не е общо управление на завода от разстояние.
Защо поддръжката на PLC и HMI изисква отделна архитектура?
PLC може пряко да влияе върху състоянието на оборудването и процеса. HMI може да дава достъп до аларми, зададени стойности, режими и действия на оператора. Инженерните работни станции съдържат специализиран софтуер, проектни файлове, данни за вход и драйвери. Обновяването им по обичайния график за офисни IT системи може да е трудно. Проблемите с тях имат различни последици от проблемите с офисно приложение.
Ръководството на NIST за OT сигурност разглежда OT сигурността през специфичните изисквания за производителност, надеждност и безопасност. Затова оценявайте мерките за отдалечен достъп не само по поверителността и удостоверяването. Проверявайте и какво става с производството при забавяне, прекъсване на връзката, софтуерен отказ, поддръжка или грешна команда.
Защитената връзка не определя дали е безопасно да форсирате изход, да промените зададена стойност, да заредите програма в PLC или да рестартирате HMI. Тези решения се вземат по процедурите на обекта за експлоатация, безопасност и управление на промените.
Как трябва да изглежда целият път за достъп?
Практичен път за достъп:
Инженер от разстояние → слой за управление на идентичности и достъп → ограничена връзка → OT зона за достъп или шлюз на обекта → управлявана система за поддръжка → избрана HMI или PLC услуга
Всяка стрелка е граница. Определете кой отговаря за нея и какъв трафик допуска. Не давайте общ мрежов маршрут само защото целевата система е в частна мрежа.
| Слой | Необходимо решение | Подходяща мярка | Какво да проверите при отказ |
|---|---|---|---|
| Отдалечено устройство | Кой може да го използва и управлява ли се централно? | Уникална цифрова идентичност, многофакторно удостоверяване, правила за устройствата и отделен акаунт с разширени права | Можете ли бързо да отнемете достъпа на изгубен или компрометиран лаптоп? |
| Идентичности и достъп | Коя задача и кой ресурс са разрешени? | Правила за ролите и целевите системи, отнемане на достъп и при нужда срок за временния достъп | Блокира ли отказът новия достъп, без да нарушава местното управление? |
| Връзка и зона за достъп | Как трафикът достига OT средата? | Ограничени маршрути, прокси за приложение, VPN с ограничен достъп или шлюз в гранична зона | Какво продължава да работи, ако връзката или услугата отпадне? |
| Работна станция или прокси за поддръжка | Къде се намират инструментите и файловете? | Допълнително защитен междинен сървър, контролирана работна среда и прокси за конкретна услуга | Има ли актуално резервно копие и местен начин за възстановяване? |
| Целева HMI или PLC система | Кой точно протокол и какви права са нужни? | Списък с разрешени връзки в защитната стена, акаунт с минимални права и разделени права за четене и запис | Може ли грешно или прекъснато действие да засегне процеса? |
| Работна процедура | Кога е разрешена работата? | Определен координатор на място, резервни копия, план за връщане на предишното състояние и план за комуникация | Кой спира работата и възстановява безопасното състояние? |
Този модел на слоеве следва подхода със зони и канали от серията ISA/IEC 62443. Използвайте го, за да определите всяка граница за достъп, разрешения трафик и екипа, който я поддържа.
Към HMI, работна станция или PLC да се свърже потребителят?
Изберете системата, с която задачата може да се изпълни при най-малко възможно въздействие върху процеса.
| Задача по поддръжката | Препоръчана целева система | Обичайна граница за достъп | По правило избягвайте |
|---|---|---|---|
| Преглед на състояние или аларми | Табло, архив с измервания или предоставен HMI изглед само за четене | Достъп на ниво приложение до една конкретна услуга | Достъп до цялата мрежа на производствената клетка |
| Диагностика на HMI приложение | Управлявана работна станция за HMI поддръжка или контролирана работна среда | Отдалечен работен плот към един компютър, после местен достъп до приложението | Инсталиране на общ софтуер за отдалечено управление на всяка операторска станция |
| Събиране на диагностични данни от контролера | Одобрена инженерна работна станция с ограничен достъп до следващите системи | Отдалечен работен плот или междинен сървър с точни правила за PLC протокола | Пряк маршрут от лаптоп на доставчик до подмрежа на завода |
| Промяна на PLC програма или фърмуер | Управлявана инженерна работна станция в одобрен период за промени | Отделна роля с разширени права, резервно копие, координатор на място и план за връщане на предишното състояние | Приемане на отдалеченото влизане като разрешение за промяна на процеса |
| Поддръжка на много клиентски машини | Правила за достъп за всяка машина или ресурс | Повторно използваем шаблон за шлюза и целевата система | Един споделен VPN акаунт за различни клиенти |
Достъпът само за четене трябва да важи както за приложението, така и за правата в следващите системи. Надпис в портала не е достатъчен. Някои протоколи или акаунти не позволяват надеждно разделяне на четенето и записа. Ако целевата система не може да наложи нужната граница, осигурете достъп през по-безопасна междинна система. Това може да е изглед на архива с измервания или управлявана инженерна работна станция.
Как да контролирате отдалеченото устройство и самоличността на потребителя?
Използвайте уникална цифрова идентичност за всеки човек. Разделете обичайната работа от инженерните дейности с разширени права. Изисквайте многофакторно удостоверяване според риска. Определете дали доставчиците могат да използват свои лаптопи, или трябва да работят през управлявана станция за поддръжка. Ако допускате неуправлявани устройства, опишете допълнителните ограничения. Не ги приемайте мълчаливо за доверени.
Когато е възможно, пазете инженерния софтуер, лицензните файлове, проектите за контролерите и фърмуера на управляваната работна станция. Така ограничавате неконтролираните копия и по-лесно поддържате съвместимостта. Изключете ненужните функции за клипборд, дискове, принтери и прехвърляне на файлове, ако софтуерът за отдалечен работен плот го позволява. Запазете контролиран начин за одобрени обновявания на проекти и износ на диагностични данни.
Ръководството за защита на софтуер за отдалечен достъп на CISA и партньорите ѝ обяснява как нападателите злоупотребяват и с легитимни инструменти за отдалечен достъп. Направете опис на всички програми за такъв достъп. Премахнете неодобрените инструменти и откривайте връзките извън одобрената архитектура. Защитеният шлюз не помага, ако на HMI остава активен стар софтуер за дистанционно управление без надзор.
Къде да разположите шлюза или междинния сървър на обекта?
Поставете местния компонент за достъп в специално обособена гранична зона. Дайте му само нужните интерфейси, маршрути и услуги. Това може да е промишлено edge устройство, шлюз за отдалечен достъп или управлявана работна станция. Устройство, свързано едновременно към две мрежи, не трябва да създава скрит обход на правилата на защитната стена.
За достъп до приложение използвайте прокси към конкретното приложение, когато е възможно. При отдалечен работен плот осигурете достъп до контролираната станция, а не до мрежата на контролерите. За по-стари PLC инженерни протоколи разрешете само връзките между станцията и контролера, чиято необходимост е потвърдена с тестове. Проверете внимателно широковещателните съобщения за откриване и динамичните портове. Не разширявайте правило до „всичко е разрешено“ само защото документацията на доставчика е непълна.
Практическата архитектура за отдалечен OT достъп на NIST NCCoE от 2026 г. показва как организациите могат да изградят отдалечен достъп с компоненти за цифрова идентичност, права, сегментиране и внедряване. Примерите от водния сектор не са универсален проект. Те обаче са актуален първичен източник за оценка на границите на доверие и практическите решения при внедряване.
Как да извършвате промени в PLC от разстояние?
Използвайте отделна процедура за работа, която влияе върху процеса. Процедурата за наблюдение не е достатъчна. Преди да заредите програма, да обновите фърмуер, да форсирате сигнал или да промените съществено зададена стойност:
- Определете инженера, който работи от разстояние, и координатора на място.
- Потвърдете целевия контролер, текущия процес и одобрения период за работа.
- Запазете текущия проект, конфигурацията и данните за фърмуера. Осигурете резервно копие, от което може да се възстанови системата.
- Опишете очакваната промяна и как ще проверите резултата.
- Потвърдете начина за комуникация и условието за спиране на работата на място.
- Извършете промяната през пътя за достъп с разширени права.
- Проверете състоянието на контролера, алармите, работата на HMI и реакцията на процеса.
- Отнемете временните права или достъп след края на работата.
- Запазете записа за промяната в обичайната система за поддръжка на организацията.
Не приемайте, че продуктът за отдалечен достъп осигурява този процес. Одобрението на заявката, разрешението за намеса в процеса, доказателствата за промяната и потвърждението за безопасност може да се водят в система за поддръжка, заявки или качество. Слоят за достъп трябва да налага само решенията за свързване, които са зададени в него. Не му приписвайте мерки, изпълнявани от други системи.
Как да разграничите достъпа за доставчици и служители?
Външните техници обикновено се нуждаят от по-малко целеви системи и ясно условие за край на достъпа. Ограничете достъпа до машината, приложението, работната станция или услугата по конкретната сервизна заявка. Осигурете възможност за отнемането му. Задайте срок, когато периодът за поддръжка има известен край. Постоянният достъп може да е обоснован при договорна поддръжка. Тогава определете вътрешен отговорник и преглеждайте достъпа периодично.
Избягвайте споделени акаунти за доставчици. Ако доставчикът има нужда от собствен специализиран инструмент, решете дали той ще работи на управляваната станция на обекта, или на устройството на доставчика. Определете кой може да прехвърля файлове, как се сканират и проверяват те и кой отговаря за резервните копия на проектите за контролерите.
Международните принципи за OT киберсигурност подчертават, че решенията за OT трябва да отчитат непрекъснатостта на дейността и последиците от компрометиране. Приложете това и към удобството за доставчиците. По-малкото пътувания са полезни, но сами по себе си не оправдават постоянен достъп до система за управление, при която намесата може да има сериозни последици.
Какво да проверите преди внедряване в производството?
Изградете представителна тестова среда или използвайте контролиран период за поддръжка. Проверете:
- точното съответствие между потребител, роля, ресурс, източник, местоназначение, порт и протокол
- удостоверяването, отнемането на достъп и действието на срока, ако е зададен
- изискванията към устройствата на служители и доставчици
- работата на PLC софтуера при откриване, онлайн наблюдение, извличане на програма от PLC, зареждане на програма в PLC и прехвърляне на файлове
- прегледа на HMI и административните функции в отделни тестове
- кой отговаря за обновяванията на шлюза, междинния сървър и отдалечения клиент
- опитите за неразрешен достъп до съседни VLAN мрежи и устройства
- поведението при забавяне, загуба на пакети, повторно свързване и прекъснато прехвърляне
- отказите на интернет, DNS, услугата за управление на идентичности, ретранслатора, шлюза и междинния сървър
- поведението на контролера и HMI при отпадане на отдалечената сесия
- възстановяването от резервно копие и местния начин за възстановяване
- как екипът за реакция изключва отдалечения достъп, без да спира процеса на управление
Тествайте и забранените действия. Не е достатъчно инженерът да достига нужния PLC. Проверете дали същата цифрова идентичност няма достъп до съседен контролер, дали роля само за четене не може да записва и дали отнемането на достъп блокира нова сесия.
Сравнете вариантите за свързване в VPN, междинен сървър и ZTNA за OT. За обекти с двоен NAT или връзка, управлявана от оператора, вижте промишлен достъп зад NAT без пренасочване на портове.
Използвайте контролния списък за внедряване на промишлен отдалечен достъп. С него превърнете избраната архитектура в ясни отговорности на обекта, изпитвания при пускане и повторяем работен процес.
Какви са ограниченията и кога поддръжката от разстояние е неподходяща?
Поддръжката от разстояние може да е неподходяща при задължителна физическа изолация на мрежата, автоматизирани функции за безопасност или работа, която изисква пряко наблюдение на място. Това важи и за неподдържано оборудване само със сериен интерфейс и за процеси, при които забавянето или прекъсването имат неприемливи последици. Някои операции с фърмуера или възстановяването изискват присъствие на място, дори когато обичайната диагностика работи от разстояние.
Междинният сървър може да откаже. Външната услуга за управление на идентичности може да стане недостъпна. Обновяване на шлюза може да доведе до несъвместимост. Запазете местната работа и независим начин за възстановяване. Не включвайте отдалечената връзка в затворен контур за управление.
Определете какви данни за събитията, срок за съхранение и функции за запис на сесии са нужни на обекта. Тествайте всяка необходима функция в избрания продукт. Свържете получените записи със сервизната заявка или заявката за промяна.
Къде може да помогне Orenda?
Orenda Connect дава на упълномощени потребители достъп до избрани приложения, услуги на устройства и сървъри. Orenda Box може да изпълнява местни оперативни приложения и да се свързва с машинни данни близо до оборудването. Достъпът за външни доставчици в Orenda е ограничен до избрани цели и може да се отнема. При нужда може да се зададе и срок.
Използвайте Orenda за връзката и местната среда за приложения. Пазете одобрението на клиента, резервното копие на PLC, резултата от промяната и указанията за възстановяване в инженерната и сервизната документация на обекта. При приемане тествайте действителния протокол, разрешените ресурси, отнемането на достъп и поведението след прекъсване на връзката.