Veilige toegang op afstand zonder VPN laat een bevoegde persoon één applicatie of dienst bereiken zonder lid te worden van het hele netwerk. Met Orenda Connect openen gebruikers toegestane bronnen via versleutelde verbindingen over het decentrale Diode-netwerk. De doelapplicatie heeft geen publieke inkomende poort nodig. De computers hebben wel internet en een ondersteunde Orenda-installatie nodig.
Deze gids gaat over interne webapplicaties, servers en externe bureaubladen in kantoren, scholen, winkels en andere organisaties. Voor productieapparatuur en engineeringtools gebruikt u de aparte vergelijking van OT-VPN, jumpserver en ZTNA.
Hoe werkt toegang op afstand zonder portforwarding?
Een portforwardingregel stuurt verkeer vanaf het publieke routeradres door naar een interne dienst. Een alternatief is een toegangsdienst op een ondersteunde computer die het doel kan bereiken. De client van de externe gebruiker maakt dan via die dienst een toegestane verbinding. Hij verbindt niet met een publiek opengestelde doelpoort.
OrendaService verzorgt deze verbinding op de doelcomputer of een andere ondersteunde host met toegestane lokale toegang tot de applicatie. Via Orenda Connect opent de gebruiker toegewezen bronnen. Organisatierechten bepalen wie kan verbinden. Orenda verwijdert bestaande portforwardingregels of andere publieke toegangswegen niet automatisch. Beoordeel die apart wanneer u een dienst naar private toegang verplaatst.
Geen publieke inkomende poort betekent niet dat netwerkinstellingen overbodig zijn. De host moet het Diode-netwerk kunnen bereiken. De lokale applicatie moet vanaf die host bereikbaar zijn. Het gekozen transport moet werken met de firewall- en proxyregels van de organisatie.
Welke applicaties kunt u bereiken?
Bepaal eerst de applicatie en het protocol. Deze voorbeelden tonen welke installatiegegevens u bij veelvoorkomende taken controleert.
| Doel | Voorbeeldtaak | Controle vóór invoering |
|---|---|---|
| Interne webapplicatie | Een winkelbeheerpaneel of magazijndashboard openen | Webprotocol, applicatieaanmelding, omleidingen en benodigde ondersteunende diensten |
| RDP-host | Een schoolwerkstation of kantoor-pc gebruiken | Ondersteund besturingssysteem, client voor extern bureaublad, gebruikersaccount en sessierechten |
| SSH-dienst | Een ontwikkel- of testserver beheren | SSH-client, serversleutels, gebruikersaccount en toegestane opdrachten |
| Interne serverapplicatie | Een bevoegd IT-team in de zorg toegang geven tot een onderhoudsinterface | Datarechten, applicatievereisten en toestemming van de organisatie |
| Applicatie bij de machine | Een toegestane servicetool of SCADA-weergave openen | Protocolondersteuning, lokale netwerkregels en de werkwijze van de locatie |
De externe verbinding vervangt de eigen aanmelding van de applicatie niet. Toegang tot een SSH-server via Connect geeft bijvoorbeeld geen shellaccount. Een RDP-verbinding hangt ook nog af van de instellingen voor extern bureaublad en de gebruikersrechten op de host.
Wat verandert ten opzichte van een VPN?
Een VPN biedt een netwerkroute. Routering en firewallregels bepalen het bereik. Orenda Connect ordent toegang per specifieke applicatie en dienst. Dat helpt wanneer iemand één bron nodig heeft in plaats van algemene toegang tot een subnet.
| Keuze | Beheerde VPN | Orenda Connect |
|---|---|---|
| Toegangsbereik | Bestemmingen die routes en netwerkregels toestaan | Applicaties en diensten die aan gebruikers of groepen zijn toegewezen |
| Installatie | VPN-eindpunten, clientinstellingen en netwerkbeleid | Ondersteunde Orenda-hosts, brondefinities en organisatierechten |
| Bestaande hardware | Afhankelijk van de VPN-opzet | Aparte OrendaBox-hardware is niet nodig |
| Specialistische tools | Test benodigde routes, apparaatdetectie en protocollen | Test elk protocol en doel; broadcastdetectie is niet vanzelf beschikbaar |
| Applicatiebeveiliging | Applicatieaanmelding en eindpuntbeveiliging blijven nodig | Applicatieaanmelding en eindpuntbeveiliging blijven nodig |
De zero-trustarchitectuur van NIST richt zich op gebruikers en bronnen. Een netwerklocatie alleen is onvoldoende basis voor vertrouwen. Controleer welke applicatie elke gebruiker kan openen en welke handelingen daarin zijn toegestaan.
Wat installeert u en is een OrendaBox nodig?
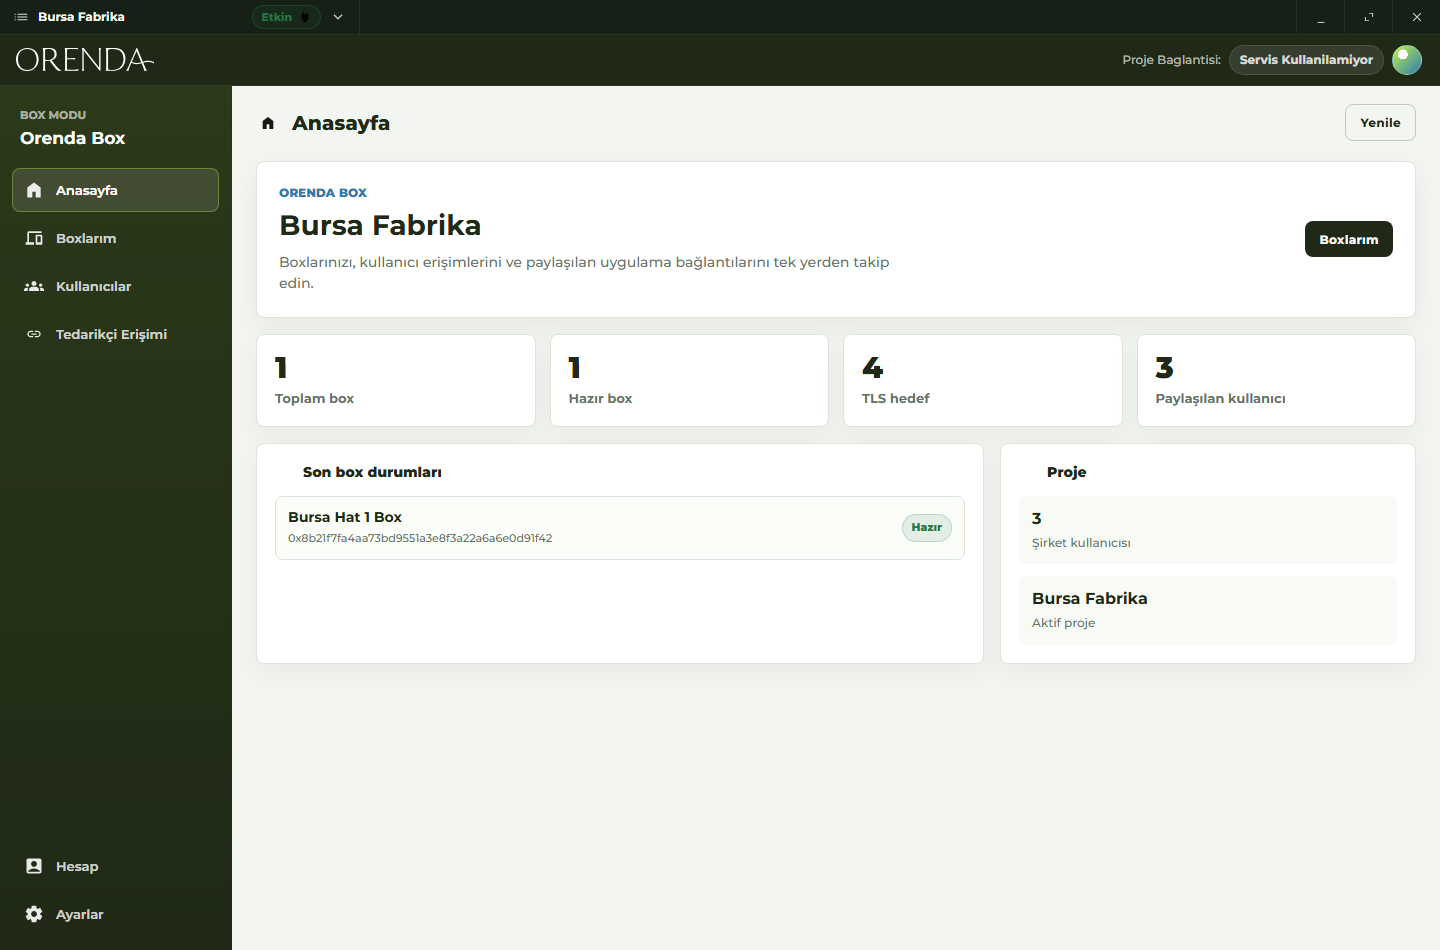
Gebruik Orenda Connect op een ondersteund gebruikersapparaat. Stel OrendaService in op een ondersteunde host die de applicatie kan bereiken. Maak een organisatieproject aan of sluit u erbij aan. Voeg de bron toe, nodig de gebruiker uit en ken rechten toe. Test met een gewoon gebruikersaccount voordat u de toegang uitbreidt.
OrendaBox is optioneel voor toegang op afstand tot bestaande systemen. Voeg deze toe als u een industriële computer nodig heeft voor dataverzameling of lokale applicaties. App Market biedt applicaties voor geschikte Boxes. De Box-beheerder keurt de installatierechten goed. Dat staat los van een verbinding met een applicatie die al op uw server draait.
Wat moet de eerste installatie aantonen?
Begin met één applicatie en twee testgebruikers: één met rechten en één zonder.
- Controleer of de bevoegde gebruiker de applicatie kan openen en de taak kan uitvoeren.
- Controleer of de andere gebruiker geen verbinding met die bron kan maken.
- Trek rechten in en controleer het resultaat, ook bij een bestaande verbinding.
- Test verbindingsherstel na herstart van host of netwerkverbinding.
- Controleer of de inrichting geen andere diensten openstelt.
- Beoordeel oude publieke eindpunten en sluit de overbodige.
Voor externe ondersteuning kan een partnerlink toegang tot één applicatie geven. U kunt een vervaldatum instellen en de toegang intrekken. Behandel de link als toegangsbewijs: wie hem bezit, kan de applicatie mogelijk openen. Behoud het goedkeuringsproces van de organisatie en de applicatierechten.
De beveiligingsarchitectuur beschrijft apparaatidentiteiten, ondertekende API's en versleutelde verbindingen. Gebruik Connect-prijzen om capaciteit voor bronnen en gebruikers te ramen. Of bespreek één applicatie met Orenda om de eerste inrichting voor te bereiden.