Een industriële uitrol van externe toegang bepaalt wie elke applicatie of elk apparaat kan bereiken, wie de taak goedkeurt en hoe de toegang eindigt. Een regelingenieur die een PLC onderzoekt, een leverancier die een HMI bijwerkt en een supervisor die een dienstrapport leest, hebben verschillende bronnen en machtigingen nodig.
Leg deze behoeften vast voordat u de verbinding configureert. Test zowel de toegestane taak als pogingen om bronnen buiten het bereik ervan te bereiken.
NIST SP 800-82 Rev. 3 benadrukt dat OT duidelijke prestatie-, betrouwbaarheids- en veiligheidseisen stelt en vaak apparatuur gebruikt met een lange levensduur. Toegangscontrole op afstand moet aan deze beperkingen voldoen, in plaats van een kantoor-IT-patroon ongewijzigd te importeren.
Waarom industriële toegang op afstand een andere aanpak nodig heeft
Voor toegang op afstand bij Office IT wordt vaak uitgegaan van beheerde laptops, standaardapplicaties en gebruikers die elke dag in dezelfde systemen werken. OT-omgevingen zijn anders.
Op industriële locaties omvat de toegang vaak:
- PLC's, HMI's, historici en technische stations
- externe leveranciers die slechts af en toe toegang nodig hebben
- oudere activa die moderne agenten niet kunnen ondersteunen
- beperkte netwerken met weinig tolerantie voor verstoring
- productieschema's waarbij timing net zo belangrijk is als toestemming
Dat betekent dat het beste ontwerp voor externe toegang niet het ontwerp is met de meeste functies. Het is degene die de blootstelling vermindert en toch bruikbaar blijft tijdens echte operaties.
Begin met vier ontwerpregels
Voordat u gereedschap kiest, moet u rekening houden met vier regels.
1. Toegang moet specifiek zijn
Vermijd brede toegang over de hele locatie als de eigenlijke taak slechts één machine, één service of één subnet vereist. Specifieke toegang is gemakkelijker goed te keuren, gemakkelijker te beoordelen en veel gemakkelijker in te trekken.
2. Elke sessie moet een eigenaar hebben
Iemand binnen het bedrijf moet altijd verantwoordelijk zijn voor het waarom van toegang. In veel teams blijft verouderde toegang bestaan omdat er geen eigenaar aan verbonden is.
3. Goedkeuring en intrekking moeten routinematig zijn
Toegang mag niet afhankelijk zijn van geheugen. Een goed model maakt goedkeuringen voorspelbaar en intrekking normaal, vooral na onderhoudsperioden, projectmijlpalen of leverancierswijzigingen.
4. Het fabrieksnetwerk moet onder controle blijven
Toegang op afstand zou een smal pad naar een goedgekeurd doel moeten creëren. Het mag van de locatie geen breed bereikbaar netwerk maken.
Een praktische referentiearchitectuur
Een resourcespecifiek toegangsontwerp kan deze stappen gebruiken:
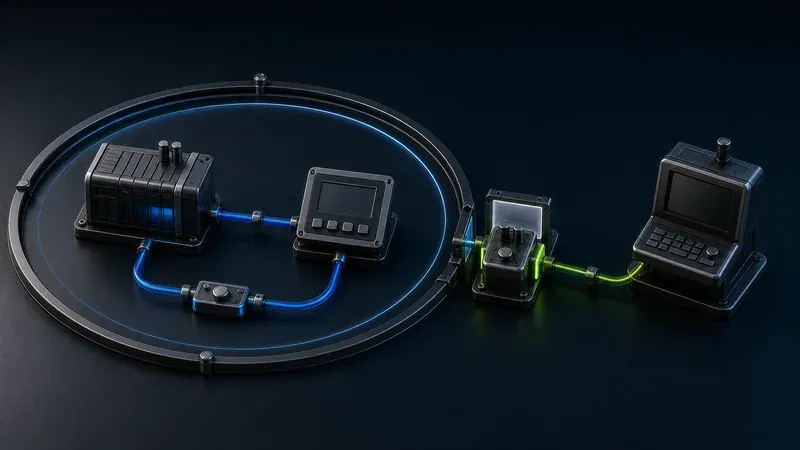
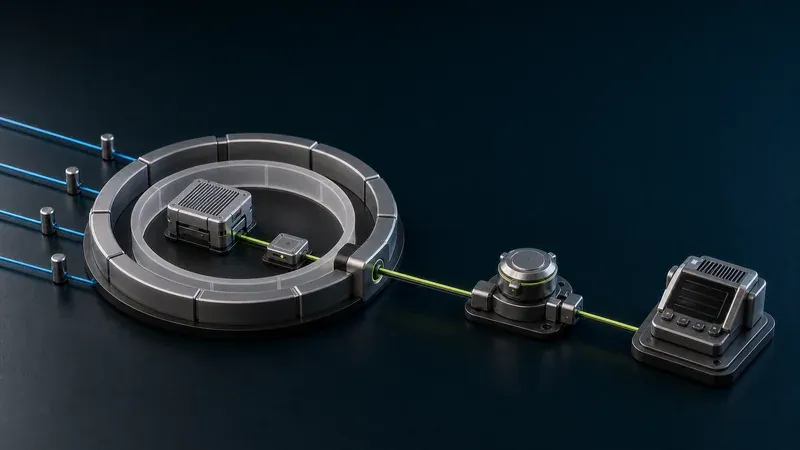
- Een lokale edge-component bevindt zich dicht bij de industriële omgeving.
- Externe gebruikers maken verbinding via een goedgekeurde identiteits- en beleidslaag.
- Er wordt alleen toegang verleend tot genoemde activa, services of poorten.
- Sessies zijn gekoppeld aan een zakelijk doel, zoals onderhoud, probleemoplossing of ondersteuning.
- Beheerders kunnen toegangsregels snel uitschakelen of verwijderen wanneer de taak is voltooid.
Deze structuur werkt goed omdat het drie dingen scheidt die vaak met elkaar vermengd raken:
- identiteit
- connectiviteit
- reikwijdte van de autorisatie
Wanneer deze afzonderlijk worden afgehandeld, vermijdt u de veelvoorkomende foutmodus waarbij één VPN-account stilletjes permanente toegang krijgt tot veel meer systemen dan de bedoeling was.
Hoe veilige toegang er in de praktijk uit moet zien
Een goede industriële toegang op afstand is meestal eenvoudig:
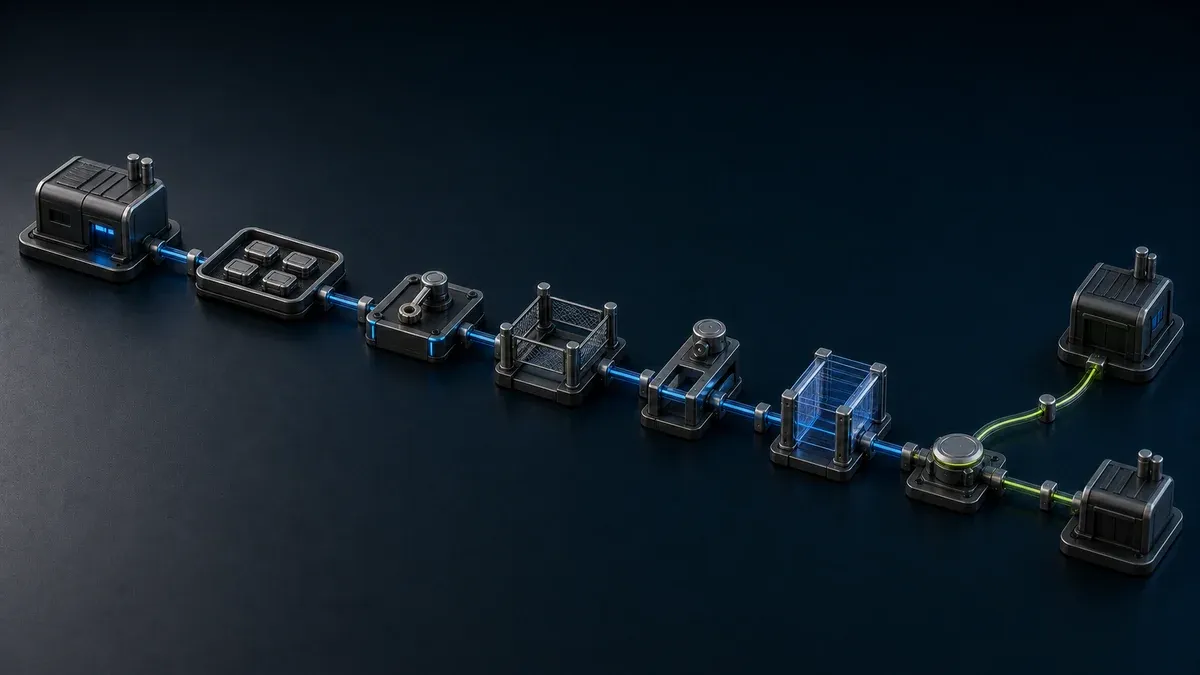
- toegang vragen voor een gedefinieerde taak
- goedkeuren met een genoemde eigenaar
- maak alleen verbinding met het benodigde doel
- voltooi het werk
- controleer of trek de toegang in na de taak
Dit proces helpt teams bij het vinden en verwijderen van:
- te veel lopende rekeningen
- onduidelijke leveranciersrechten
- brede netwerkblootstelling
- rommelige auditvoorbereiding
- noodtoegang die nooit wordt opgeruimd
Uitrolchecklist voor OT-teams
Gebruik deze checklist vóór de implementatie.
Definieer het toegangsbereik
Maak een lijst van de assets en services die daadwerkelijk externe toegang nodig hebben.
Vragen:
- welke PLC's, HMI's, pc's of applicaties binnen het bereik vallen
- wie toegang nodig heeft: intern personeel, leveranciers of beide
- of de toegang doorlopend of op gebeurtenissen gebaseerd is
- welke locaties de hoogste urgentie hebben
Groepstoegang per gebruiksscenario
Begin niet met één beleid voor iedereen. Toegang splitsen in eenvoudige gebruiksscenario's:
- technische ondersteuning
- onderhoud van de leverancier
- probleemoplossing op afstand
- zichtbaarheid van de toezichthouder
- tijdelijke inbedrijfstellingswerkzaamheden
Dit maakt het eenvoudiger om goedkeuringsregels en standaardwerkprocedures te definiëren.
Wijs verantwoordelijken aan
Wijs aan elk toegangspatroon een bedrijfseigenaar toe. Meestal is dat een fabrieksmanager, onderhoudsleider, automatiseringsmanager of servicecoördinator.
Beperk het pad
Bepaal precies wat elke gebruikersgroep kan bereiken. In OT zijn goede beperkingen vaak gebaseerd op doelactiva, diensten, lokale poorten of projectcontext, in plaats van op breed vertrouwen op netwerkniveau.
Bepaal de sessieregel
Kies of toegang:
- altijd beschikbaar voor een zeer kleine beheerdersgroep
- op aanvraag goedgekeurd voor de meeste gebruikers
- standaard tijdelijk voor leveranciers en aannemers
Ondersteuning en terugval voorbereiden
Leg vast met wie de engineer contact opneemt na een mislukte verbinding, welke productieonderbrekingen er zijn en hoe de locatie lokaal doorgaat. Controleer of herstelinstructies beschikbaar blijven zonder de mislukte externe verbinding.
Veelgemaakte fouten om te vermijden
Toegang op afstand behandelen als een eenmalig netwerkproject
Toegang op afstand is een doorlopend proces. Het heeft eigenaarschap, periodieke evaluatie en een duidelijke manier nodig om de toegang te verwijderen wanneer de omstandigheden veranderen.
Leveranciers hetzelfde toegangsmodel geven als interne engineers
Leveranciers hebben doorgaans een beperktere reikwijdte, kortere duur en meer expliciete goedkeuring nodig. Hun workflow moet dat weerspiegelen.
Te laat standaardiseren
Veel bedrijven laten elke locatie zijn eigen proces bedenken. Dat voelt in eerste instantie sneller, maar leidt later tot inconsistente goedkeuringen, ongelijke risico's en een groot schoonmaakproject.
De edge-omgeving vergeten
Industriële toegang hangt af van wat lokaal beschikbaar is. Als de rand van de locatie rommelig, ongedocumenteerd of overdreven open is, wordt het externe model moeilijk te controleren.
Een eenvoudige bestuurscadans
U hebt geen zwaar programma nodig om de toegang op afstand onder controle te houden. Voor veel teams is een maandelijkse review al voldoende.
Beoordeling:
- actieve gebruikers en groepen
- toegang tot leveranciers met een hoog risico
- ongebruikte of verouderde machtigingen
- recente onderhoudsuitzonderingen
- locaties of activa met een ongebruikelijke toegangsgroei
Het doel is niet papierwerk. Het doel is om de realiteit in lijn te houden met het beleid.
Waar Orenda kan helpen
Met Orenda Connect kunnen benoemde organisatiegebruikers bronnen bereiken die voor hen zijn goedgekeurd, in plaats van de hele locatie als breed bereikbaar te behandelen. Voor externe ondersteuning kunnen geautoriseerde organisatiegebruikers doelgerichte leverancierskoppelingen maken, deze intrekken en een optionele vervaldatum configureren.
De organisatie blijft verantwoordelijk voor de aanvraag, goedkeuring, interne verantwoordelijke, onderhoudsperiode, wijzigingsbeheer, toegangsbeoordelingen en eventuele registratie per persoon. Een leverancierslink geeft toegang aan wie de link bezit. De link stelt zelf niet vast wie deze gebruikt en regelt niet het volledige goedkeuringsproces.
Als uw team dit nu aan het formaliseren is, kijk dan eens naar de oplossing voor veilige toegang op afstand en de oplossing voor leverancierstoegang om te zien hoe hetzelfde bedrijfsmodel zowel interne teams als ondersteuning van derden kan ondersteunen.
Een praktische volgende stap
Als externe toegang nog steeds wordt afgehandeld via brede VPN-toegang of eenmalige uitzonderingen, is dit meestal het punt waarop een meer gestructureerd model zijn vruchten begint af te werpen. Bekijk de oplossing voor beveiligde externe toegang of ga naar Prijzen als u een pilot of gefaseerde implementatie wilt uitvoeren.
Maak de inrichting van elke volgende locatie controleerbaar
Bewaar de bronnenlijst, gebruikersgroepen, klantgoedkeurder, verbindingsvereisten en acceptatieresultaten. Controleer op de volgende locatie de verschillen voordat u de configuratie opnieuw gebruikt. Na leveranciers- of personeelswijzigingen moet u de machtigingen bijwerken en vastleggen wie de beoordeling heeft voltooid.