Сигурният отдалечен достъп без VPN позволява на упълномощен човек да достигне конкретно приложение или услуга, без да се присъединява към цялата мрежа. С Orenda Connect потребителите отварят разрешени ресурси чрез шифровани връзки през децентрализираната Diode мрежа. Приложението не се нуждае от публичен входящ порт. Компютрите обаче изискват интернет връзка и поддържана Orenda инсталация.
Това ръководство разглежда вътрешни уеб приложения, сървъри и отдалечени работни плотове в офиси, училища, магазини и други организации. За производствено оборудване и инженерни инструменти използвайте отделното сравнение на OT VPN, междинен сървър и ZTNA.
Как работи отдалеченият достъп без пренасочване на портове?
Правилото за пренасочване изпраща трафика от публичния адрес на рутера към вътрешна услуга. Друг подход е услуга за достъп на поддържан компютър, който достига целта. Клиентът на отдалечения потребител установява разрешена връзка чрез тази услуга, вместо да се свързва с публично отворен порт на целта.
OrendaService осигурява тази връзка на целевия компютър или друг поддържан хост с разрешен локален път до приложението. Orenda Connect позволява на потребителя да отваря предоставените му ресурси. Правата в организацията определят кой може да се свърже. Инсталирането на Orenda не премахва автоматично стари пренасочвания или други публични канали. Проверете ги отделно при преминаване към частен достъп.
Липсата на публичен входящ порт не премахва нуждата от мрежова настройка. Хостът трябва да достига Diode мрежата. Локалното приложение трябва да е достъпно от хоста. Избраният транспорт трябва да работи с правилата на защитната стена и проксито.
Кои приложения можете да достигнете?
Първо определете приложението и протокола. Примерите показват кои подробности по инсталацията да проверите за обичайни задачи.
| Цел | Примерна задача | Проверка преди внедряване |
|---|---|---|
| Вътрешно уеб приложение | Отваряне на панел за управление на магазин или складово табло | Уеб протокол, вход в приложението, пренасочвания и нужни съпътстващи услуги |
| RDP хост | Използване на учебна работна станция или офисен компютър | Поддържана операционна система, клиент за отдалечен работен плот, потребителски профил и права за сесия |
| SSH услуга | Администриране на сървър за разработка или тестове | SSH клиент, ключове на сървъра, потребителски профил и разрешени команди |
| Вътрешно сървърно приложение | Достъп на упълномощен ИТ екип в здравеопазването до интерфейс за поддръжка | Права до данните, изисквания на приложението и одобрение от организацията |
| Приложение при машината | Отваряне на одобрен сервизен инструмент или SCADA екран | Поддържани протоколи, локални мрежови правила и процедура на обекта |
Отдалечената връзка не заменя собствения вход в приложението. Например достигането на SSH сървър чрез Connect не предоставя shell профил. RDP връзката също зависи от настройките за отдалечен работен плот и правата на потребителя на хоста.
Какво се променя спрямо VPN?
VPN предоставя мрежов път. Маршрутите и правилата на защитната стена определят обхвата му. Orenda Connect организира достъпа по конкретни приложения и услуги. Това е полезно, когато човек се нуждае от определен ресурс, а не от общ достъп до подмрежа.
| Критерий | Управлявана VPN | Orenda Connect |
|---|---|---|
| Обхват на достъп | Цели, разрешени от маршрутите и мрежовите правила | Приложения и услуги, предоставени на потребители или групи |
| Настройка | VPN крайни точки, клиентска конфигурация и мрежови правила | Поддържани Orenda хостове, определения на ресурси и права в организацията |
| Наличен хардуер | Зависи от VPN внедряването | Не е нужен отделен OrendaBox хардуер |
| Специализирани инструменти | Проверете нужните маршрути, откриването на устройства и протоколите | Проверете всеки протокол и всяка цел; откриване чрез broadcast не се подразбира |
| Сигурност на приложението | Удостоверяването в приложението и защитата на устройствата остават необходими | Удостоверяването в приложението и защитата на устройствата остават необходими |
Архитектурата zero trust на NIST поставя потребителите и ресурсите в центъра. Мрежовото местоположение само по себе си не е достатъчно основание за доверие. Проверете кое приложение може да отваря всеки потребител и какви действия разрешава то.
Какво се инсталира и нужен ли е OrendaBox?
Използвайте Orenda Connect на поддържано потребителско устройство. Настройте OrendaService на поддържан хост, който достига приложението. Създайте проект на организацията или се присъединете към него. Добавете ресурса, поканете потребителя и задайте права. Проверете с обикновен потребителски профил, преди да разширите достъпа.
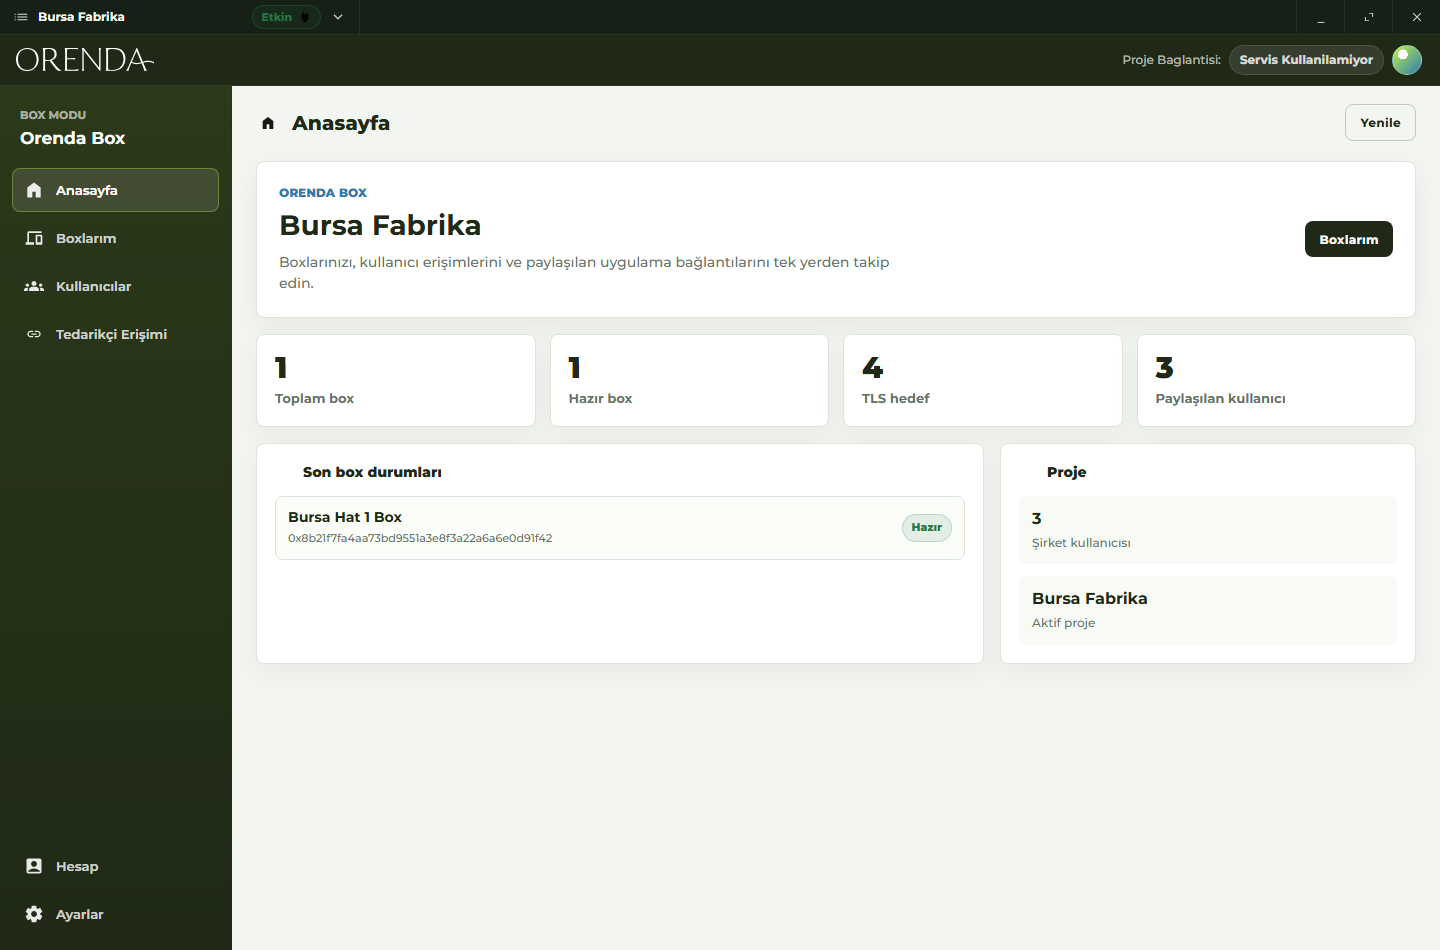
OrendaBox е по избор за отдалечен достъп до съществуващи системи. Добавете го, когато ви трябва промишлен компютър за събиране на данни или локални приложения. App Market предлага приложения за съвместими Box устройства. Администраторът на Box одобрява правата при инсталиране. Това е отделно от свързването с приложение, което вече работи на ваш сървър.
Какво трябва да докаже първото внедряване?
Започнете с едно приложение и двама тестови потребители: един с права и един без.
- Потвърдете, че упълномощеният потребител отваря приложението и изпълнява задачата.
- Потвърдете, че другият потребител не може да се свърже с ресурса.
- Отнемете правата и проверете поведението на достъпа, включително при вече установена връзка.
- Проверете повторното свързване след рестартиране на хоста или мрежовата връзка.
- Проверете дали настройката не предоставя достъп до несвързани услуги.
- Прегледайте старите публични крайни точки и затворете ненужните.
За външна поддръжка партньорски линк може да предостави достъп до избрано приложение, със срок по избор и възможност за отмяна. Третирайте линка като удостоверение за достъп: който го притежава, може да отвори приложението. Запазете процеса за одобрение на организацията и правата в приложението.
Архитектурата за сигурност обяснява идентичностите на устройствата, подписаните API и шифрованите връзки. Използвайте цените на Connect, за да оцените капацитета за ресурси и потребители. Или обсъдете едно приложение с Orenda, за да планирате първата настройка.