Въвеждането на промишлен отдалечен достъп определя кой може да достигне до всяко приложение или устройство, кой одобрява задачата и как приключва достъпът. Контролен инженер, проучващ PLC, доставчик, актуализиращ HMI, и супервайзор, който чете отчет за смяна, се нуждаят от различни ресурси и разрешения.
Запишете тези нужди, преди да конфигурирате връзката. Тествайте както разрешената задача, така и опитите за достигане до ресурси извън нейния обхват.
NIST SP 800-82 Rev. 3 подчертава, че OT има различни изисквания за производителност, надеждност и безопасност и често използва оборудване с дълъг жизнен цикъл. Контролите за отдалечен достъп трябва да отговарят на тези ограничения, вместо да импортират непроменен офис-ИТ модел.
Защо индустриалният отдалечен достъп се нуждае от различен подход
Отдалеченият достъп до офис ИТ често предполага управлявани лаптопи, стандартни приложения и потребители, които работят в едни и същи системи всеки ден. OT средите са различни.
В индустриалните обекти достъпът често включва:
- PLC, HMI, историци и инженерни станции
- доставчици трети страни, които се нуждаят само от време на време
- по-стари активи, които не могат да поддържат модерни агенти
- ограничени мрежи с малка толерантност към смущения
- производствени графици, където времето има значение толкова, колкото и разрешението
Това означава, че най-добрият дизайн за отдалечен достъп не е този с най-много функции. Това е този, който намалява експозицията, като същевременно остава използваем по време на реални операции.
Започнете с четири правила за проектиране
Преди да изберете инструменти, съобразете се с четири правила.
1. Достъпът трябва да е специфичен
Избягвайте широк достъп до целия обект, когато действителната задача изисква само една машина, една услуга или една подмрежа. Конкретният достъп е по-лесен за одобрение, по-лесен за преглед и много по-лесен за отмяна.
2. Всяка сесия трябва да има собственик
За всеки достъп трябва да има отговорник в организацията, който знае защо е нужен. Ненужните права често остават активни, защото никой не отговаря за тях.
3. Одобрението и отмяната трябва да са рутинни
Достъпът не трябва да зависи от паметта. Един добър модел прави одобренията предсказуеми, а отмяната - нормална, особено след периоди на поддръжка, етапи на проекта или промени на доставчика.
4. Инсталационната мрежа трябва да остане контролирана
Отдалеченият достъп трябва да създаде тесен път до одобрена цел. Не трябва да превръща обекта в мрежа с широк достъп.
Практическа референтна архитектура
Конкретен за ресурс дизайн за достъп може да използва следните стъпки:
- Локален периферен компонент е близо до индустриалната среда.
- Отдалечените потребители се свързват чрез одобрен слой за идентичност и политика.
- Достъп се дава само до конкретно посочени активи, услуги или портове.
- Сесиите са обвързани с бизнес цел, като поддръжка, отстраняване на проблеми или поддръжка.
- Администраторите могат бързо да деактивират или премахнат правилата за достъп, когато задачата е изпълнена.
Тази структура работи добре, защото разделя три неща, които често се смесват заедно:
- идентичност
- свързаност
- обхват на разрешението
Когато те се обработват отделно, вие избягвате обичайния режим на повреда, при който един VPN акаунт тихо става постоянен достъп до много повече системи от предвиденото.
Как трябва да изглежда защитеният достъп на практика
Добрият промишлен поток за отдалечен достъп обикновено е прост:
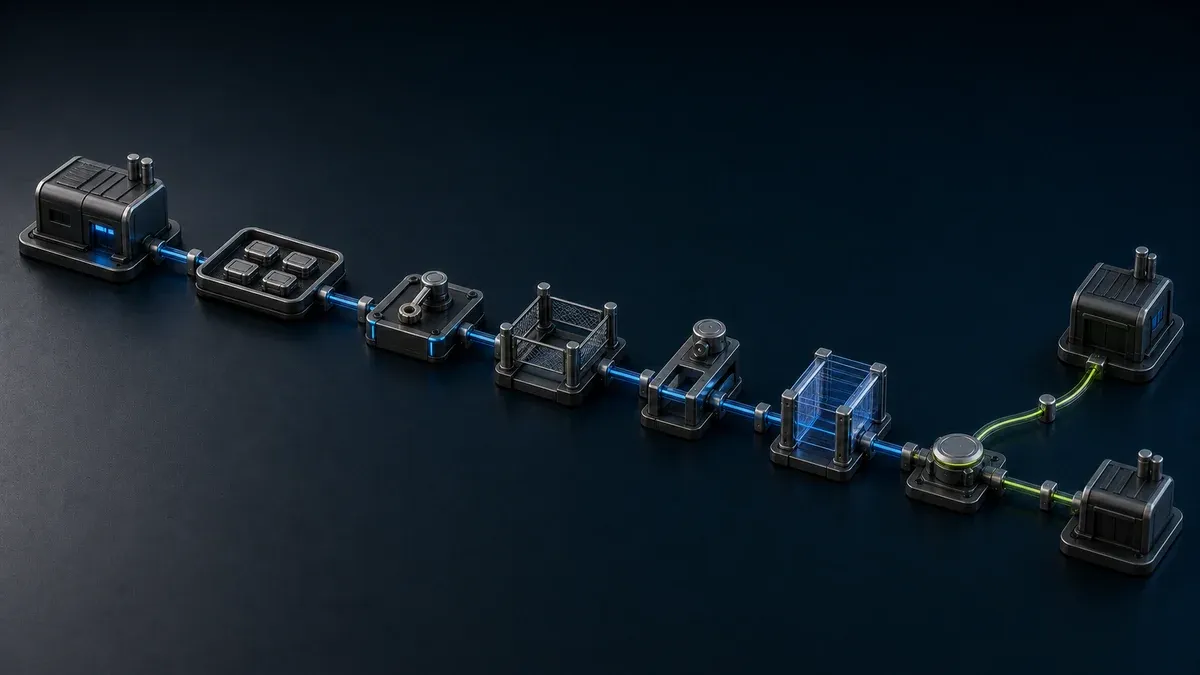
- поискайте достъп за определена задача
- одобри го с посочен собственик
- свържете се само с необходимата цел
- завърши работата
- прегледайте или отменете достъпа след задачата
Този процес помага на екипите да намерят и премахнат:
- твърде много постоянни сметки
- неясни разрешения на доставчика
- широка мрежова експозиция
- разхвърляна подготовка за одит
- авариен достъп, който никога не се почиства
Контролен списък за внедряване за OT екипи
Използвайте този контролен списък преди внедряване.
Определете обхвата на достъп
Избройте активите и услугите, които действително се нуждаят от отдалечен достъп.
Попитайте:
- кои PLC, HMI, компютри или приложения са в обхвата
- кой има нужда от достъп: вътрешен персонал, доставчици или и двете
- дали достъпът е текущ или базиран на събитие
- кои обекти са с най-голяма спешност
Групиран достъп по случай на употреба
Не започвайте с една политика за всички. Разделете достъпа на прости случаи на употреба:
- инженерна поддръжка
- поддръжка на продавача
- дистанционно отстраняване на неизправности
- видимост на надзора
- временна работа по въвеждане в експлоатация
Това улеснява дефинирането на правила за одобрение и стандартни оперативни процедури.
Определете отговорниците
Задайте отговорник от бизнеса към всеки модел за достъп. Обикновено това е ръководител на завода, ръководител на поддръжката, мениджър на автоматизацията или координатор на услугите.
Ограничете пътя
Определете какво точно може да достигне всяка потребителска група. В OT добрите ограничения често се основават на целеви актив, услуга, локален порт или контекст на проект, а не на широко доверие на ниво мрежа.
Определете правилото за сесията
Изберете дали достъпът е:
- винаги достъпен за много малка група администратори
- одобрени при поискване за повечето потребители
- временно по подразбиране за доставчици и изпълнители
Подгответе подкрепа и резервен резерв
Запишете към кого се обръща инженерът при неуспешна връзка, коя работа се спира и как обектът продължава да работи локално. Проверете дали инструкциите за възстановяване са достъпни и без отдалечената връзка.
Често срещани грешки, които трябва да избягвате
Третиране на отдалечения достъп като еднократен мрежов проект
Отдалеченият достъп изисква постоянно управление. Нужни са отговорник, периодични прегледи и ясен начин за отнемане на права при промяна на условията.
Предоставяне на доставчиците на същия модел на достъп като вътрешните инженери
Доставчиците обикновено се нуждаят от по-тесен обхват, по-кратка продължителност и по-изрично одобрение. Техният работен процес трябва да отразява това.
Стандартизирането е твърде късно
Много компании позволяват на всеки обект да измисли свой собствен процес. Това изглежда по-бързо в началото, но създава непоследователни одобрения, неравномерен риск и голям проект за почистване по-късно.
Забравяйки крайната среда
Промишленият достъп зависи от местната инфраструктура. Ако компонентите на обекта са неподредени, недокументирани или с прекалено широк достъп, отдалечената работа се контролира трудно.
Проста каданс на управление
Нямате нужда от тежка програма, за да поддържате отдалечения достъп под контрол. Месечен преглед е достатъчен за много екипи.
преглед:
- активни потребители и групи
- високорисков достъп на продавача
- неизползвани или остарели разрешения
- скорошни изключения за поддръжка
- обекти или активи с необичаен ръст на достъпа
Целта не е бумащина. Целта е реалността да бъде в съответствие с политиката.
Къде може да помогне Orenda?
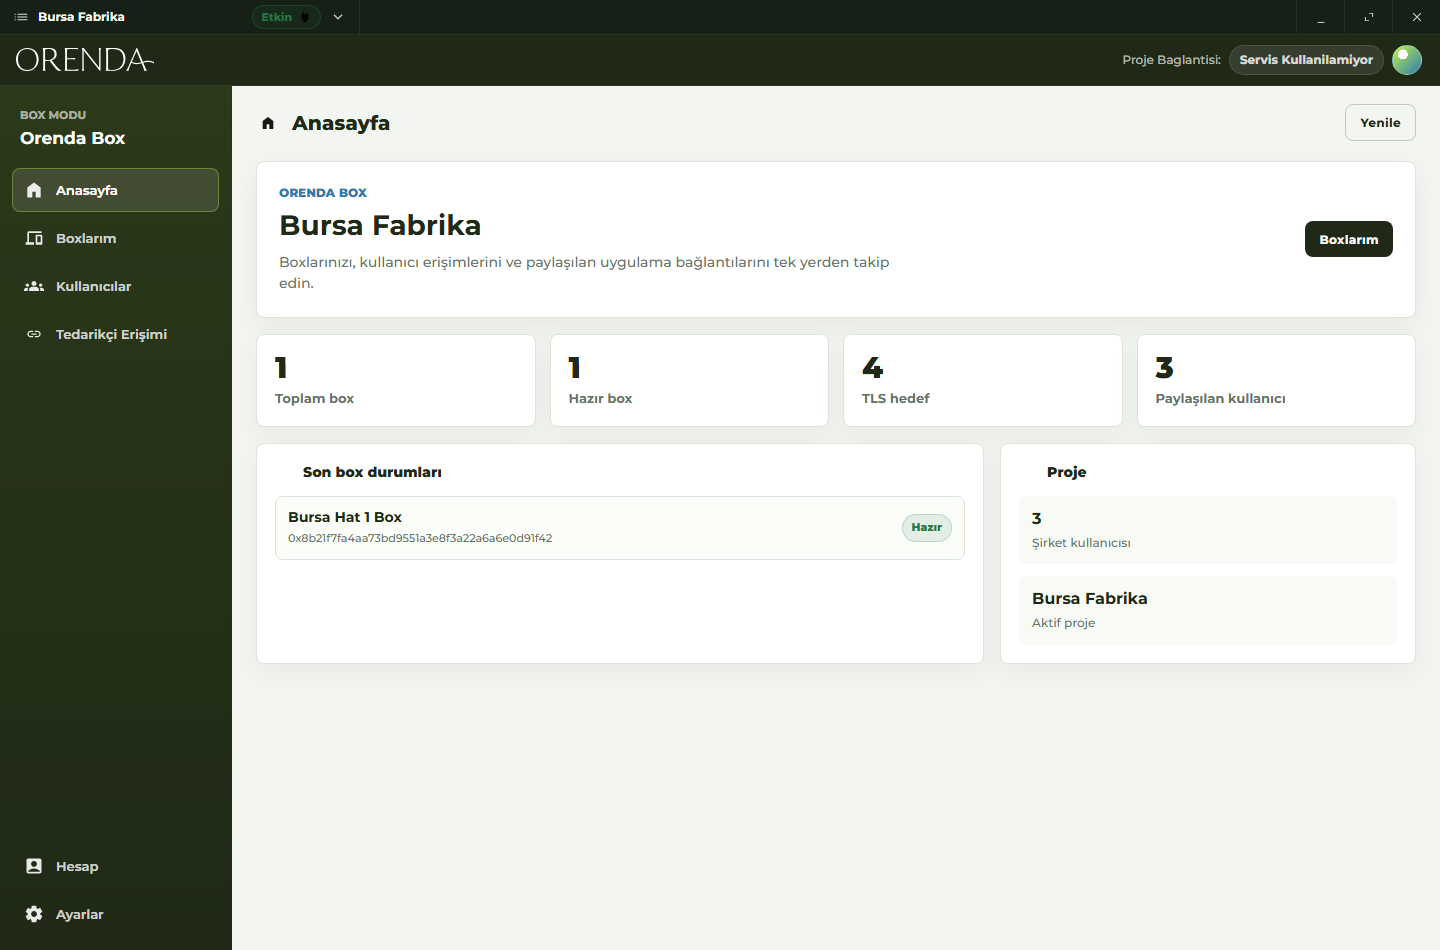
Orenda Connect дава на отделните потребители в организацията достъп до одобрени ресурси. Не е нужно целият обект да става достъпен. За външна поддръжка упълномощените потребители могат да създават връзки за конкретна цел, да ги отменят и при нужда да задават срок.
Организацията отговаря за заявката, одобрението, вътрешния отговорник, времето за поддръжка, контрола на промените, прегледите на достъпа и изискваните записи за конкретни лица. Връзката за доставчик дава достъп на притежателя си. Тя сама не установява кой я използва и не осигурява целия процес за одобрение.
Ако вашият екип официализира това сега, погледнете решението за защитен отдалечен достъп и решението за достъп на доставчика, за да видите как един и същ оперативен модел може да поддържа както вътрешни екипи, така и поддръжка от трети страни.
Следваща практична стъпка
Ако отдалеченият достъп все още се обработва чрез широк VPN достъп или еднократни изключения, това обикновено е точката, в която по-структурираният модел започва да се отплаща. Прегледайте Решението за защитен отдалечен достъп или посетете Ценообразуване, ако искате да обхванете пилотно или поетапно внедряване.
Документирайте настройката на всеки следващ обект за проверка
Запазете списъка с ресурси, потребителските групи, одобряващия клиент, изискванията за връзка и резултатите от приемането. На следващия обект проверете разликите, преди да използвате повторно конфигурацията. След промяна на доставчика или персонала актуализирайте разрешенията и запишете кой е завършил прегледа.