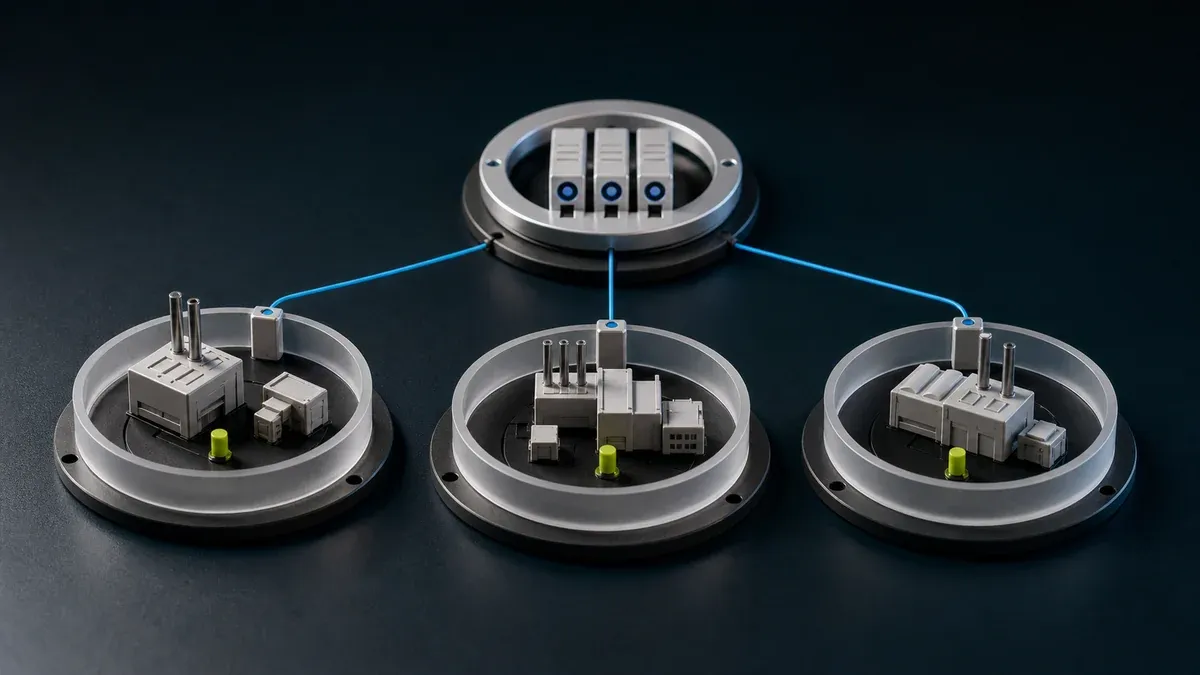
Отдалеченият достъп до множество обекти се нуждае от общи правила за потребителска идентичност, разрешения за ресурси, одобрение, изтичане и премахване. Всеки завод може да поддържа свои собствени периоди за поддръжка и локални контакти, като използва едни и същи записи за достъп и процес на преглед.
Едно предприятие използва локален VPN. Друг разчита на инструмента на машиностроителя. Трети използва временни правила за защитна стена. Всеки обект казва, че неговият процес работи, но никой не може да опише фирмения стандарт на една страница.
Тогава се появява реалната цена:
- одобренията варират според обекта
- продавачите получават различно отношение в различните заводи
- централните екипи не могат да сравняват риска
- одитите отнемат повече време, отколкото би трябвало
- новите обекти повтарят стари дизайнерски грешки
Това ръководство обяснява как да стандартизирате отдалечения достъп в множество обекти, без да принуждавате всяко предприятие да влиза в същия ежедневен работен процес.
Ръководството за сигурност на OT на NIST поставя отдалечения достъп в по-широка програма за управление на риска, архитектура и контрол на достъпа на OT. Указанията на CISA за системата за индустриален контрол също третират конфигурацията и управлението като текуща работа. Повтарящият се работен стандарт е толкова важен, колкото и технологията на свързване.
Защо различните обекти използват различни начини за достъп
Отдалеченият достъп често нараства обект след обект. Всяко местоположение решава свой непосредствен проблем:
- продавачът се нуждае от достъп до поддръжка
- екипът по автоматизация се нуждае от по-бърз начин за отстраняване на неизправности
- бизнесът придобива нов завод със съществуващо оборудване
- локален интегратор настройва персонализиран метод
Нито едно от тези решения не е ирационално само по себе си. Проблемът идва по-късно, когато централните операции или ИТ се опитват да отговорят на прости въпроси:
- кой до кой обект има достъп
- какъв процес на одобрение се прилага
- как се обработва временният достъп
- дали достъпът се преглежда редовно
- кои обекти следват същата базова линия
Ако тези отговори се различават навсякъде, компанията всъщност няма модел за отдалечен достъп. Има колекция от локални изключения.
Какво се определя централно?
Доброто управление на множество обекти не означава, че всяко предприятие губи гъвкавост. Това означава, че основните правила са последователни.
Първо стандартизирайте тези.
1. Категории за достъп
Дефинирайте малък набор от стандартни типове достъп, като например:
- вътрешен инженерен достъп
- достъп за поддръжка на доставчика
- спешен достъп за отстраняване на неизправности
- достъп за въвеждане в експлоатация
- надзорен достъп или достъп само за четене
Когато всички използват едни и същи категории, докладването и прегледът стават много по-лесни.
2. Правила за одобрение
Всяка категория трябва да има дефиниран одобряващ и резервен одобряващ. Това избягва често срещаната ситуация, при която всеки обект измисля своя собствена верига от разрешения.
3. Продължителност по подразбиране
Задайте стандартни правила за продължителност. Например:
- Достъпът на доставчика е временен по подразбиране
- вътрешният инженерен достъп е базиран на роли
- аварийният достъп се преглежда след употреба
4. Принцип на минималния обхват
Достъпът винаги трябва да бъде обхванат възможно най-тясно до съответния обект, актив, услуга или проект.
5. Преглед на ритъма
Изберете един ритъм на преглед в цялата група, обикновено месечно или тримесечно в зависимост от риска и обема на достъп.
Кои отговорности остават на обекта?
Растенията все още се нуждаят от място за работа. Запазете тези решения на местно ниво, където е подходящо:
- точни прозорци за поддръжка
- местни лица за контакт
- времеви ограничения на производството
- специфична машинна критичност
- локална ескалация по време на престой
Централният модел трябва да определя правилата. Сайтът трябва да определи как тези правила се вписват в продукцията на живо.
Разпространен модел, който работи
Стандартизацията се проваля, когато заводите я възприемат като наложена кампания за подреждане. Покажете как общият подход намалява местната работа и бъдещите изключения.
Следвайте тази последователност.
Фаза 1: опишете текущото състояние
Опишете текущите начини за достъп, доставчиците, потребителските групи и местните процедури. Първо изяснете съществуващото положение. След това определете нужните промени.
Фаза 2: определяне на минималния стандарт на компанията
Създайте кратък работен стандарт, който включва:
- категории за достъп
- отговорност за одобрението
- правила за обхват
- очаквания за отмяна
- каданс за преглед
Бъдете достатъчно кратки, за да може мениджърът на обекта действително да го прочете.
Фаза 3: пилотна в няколко представителни обекта
Изберете обекти с различна реалност:
- един възрастен обект
- един обект със сериозна поддръжка от доставчици
- един обект с повече местни ограничения
Това помага да се докаже, че стандартът е практически, а не теоретичен.
Фаза 4: шаблон за разпространението
След като пилотният проект заработи, създайте повтарящи се шаблони за:
- включване в обекта
- настройка на доставчика
- работни процеси за одобрение
- стъпки за месечен преглед
Шаблоните имат значение, защото те намаляват работата, която трябва да свърши всеки нов обект.
Фаза 5: доклад за осиновяване
Проследете къде стандартът е активен и къде остават изключения. Стандартизацията става реална само когато ръководството може да види напредък и отклонения.
Показатели, които имат значение
Не се нуждаете от голямо табло в началото. Достатъчни са няколко показателя:
- брой активни методи за отдалечен достъп на обект
- брой доставчици с активен достъп
- процент на записите за достъп с посочени собственици
- съотношение на временен спрямо постоянен достъп
- време, необходимо за преглед или отнемане на достъп
- брой обекти, използващи стандартния процес
Тези показатели ви казват дали моделът става по-лесен за управление.
Често срещани грешки в многосайтови програми
Принудително извършване на идентични операции навсякъде
Стандартните правила са добри. Идентичното поведение на обекта често е нереалистично.
Игнориране на придобити обекти
Включете и придобитите заводи в първоначалния списък. Съществуващите им акаунти за доставчици, инструменти за връзка и правила на защитната стена може да липсват в общите записи.
Третиране на управлението като на бумащина
Доброто управление трябва да намали объркването, а не да добави бюрокрация. Ако стандартът е твърде тежък, обектите ще го заобиколят.
Оставяне на достъпа на доставчика извън обхвата
В много групи достъпът на доставчика е най-големият източник на несъответствие. Трябва да бъде част от основния стандарт от първия ден.
Къде може да помогне Orenda?
Работата по няколко обекта се затруднява, когато всеки запази свой начин за достъп, именуване и одобрение. Централният екип получава документи с политики, но няма обща работеща практика.
Orenda предлага общ модел за проекти, потребители, групи, ресурси и връзки за доставчици към конкретни цели. Той може да се прилага на различни обекти. Всяка организация определя кой одобрява достъпа и как се работи. Продуктът ограничава достъпа и позволява отмяната му според тази процедура.
Ако вашият екип се опитва да замени непоследователните локални методи с един практичен стандарт, прегледайте решението за достъп до няколко обекта и решението за достъп на доставчик.
Ако стандартизацията е следващата стъпка
Ако всяко ново внедряване на обект продължава да се превръща в персонализиран проект, обикновено е време да стандартизирате модела, вместо да повтаряте заобиколното решение. Вижте Решението за достъп до множество обекти или отидете на Ценообразуване, за да планирате поетапно внедряване.
Проверете границата между обектите
Преди да добавите следващото предприятие, тествайте дали потребител, назначен към групата за поддръжка на един обект, не може да отваря ресурси на друг обект без изрично разрешение. Премахнете достъпа на потребителя и тествайте отново. Запишете резултата със списъка с ресурси на обекта, одобрителя и датата на преглед.