След като една машина бъде доставена, кой актуализира нейния софтуер? До какви приложения може да достигне доставчикът на поддръжка на клиента? Ако се докладва уязвимост на компонент, кой идентифицира засегнатите клиенти?
Регламентът за киберустойчивост включва тези въпроси в проектирането и поддръжката през жизнения цикъл на продукта. Когато производител продава свързано оборудване в ЕС, инженерният, продуктовият, сервизният и търговският екип трябва да уточнят заедно какъв продукт ще поддържат.
Дефинирайте продукта, преди да възложите работата
CRA регулира киберсигурността за продукти с цифрови елементи, предлагани на пазара на ЕС. Обхватът включва планирани или предвидими преки или непреки връзки към друго устройство или мрежа. Проверката само дали дадена машина е директно изложена на интернет пропуска част от оценката.
Прегледайте контролера, HMI, индустриалния компютър, локалните приложения и отдалечената обработка, необходими за функциите на продукта. Установете какво предлагате под вашето име и кои функции са част от това предложение. Тази граница определя доказателствата, от които се нуждаете от доставчиците, и отговорностите, които вашият екип трябва да покрие.
Докладването вече е оперативна отговорност
Основните изисквания на CRA се прилагат от 11 декември 2027 г.. Задълженията за докладване по член 14 за активно експлоатирани уязвимости и сериозни инциденти, засягащи сигурността на продукта, започнаха на 11 септември 2026 г..
Графикът за изпълнение на Комисията разделя тези етапи. По-ранните продукти също се нуждаят от внимание при докладване. За други изисквания е важно дали даден продукт, пуснат на пазара преди основната дата на прилагане, претърпява съществена промяна след това.
За събитията, подлежащи на уведомяване, се подава ранно предупреждение до 24 часа след узнаването и по-пълно уведомление до 72 часа. При активно използвана уязвимост окончателният доклад се подава до 14 дни след наличието на коригираща мярка. При сериозен инцидент срокът е един месец след 72-часовото уведомление. Указанията за уведомяване по CRA обясняват двете процедури.
Включете тези срокове в работеща сервизна процедура. Определете адреса за получаване на сигнали, отговорника за оценката, неговия заместник и лицето за връзка с клиентите. Спирането на машина не е автоматично инцидент с киберсигурността, който изисква уведомяване. Екипът трябва да оцени влиянието върху сигурността на продукта.
Съгласувайте търговските обещания с плана за поддръжка
Помислете за илюстративна машина, предназначена за дванадесет години употреба. Софтуерният компонент в неговия дизайн достига края на поддръжката от доставчика след пет години. Инженерингът се нуждае от план за актуализиране, подмяна или поддържане по друг начин на този компонент, докато поддържа машината.
Периодът на поддръжка по CRA трябва да съответства на очакваното използване на продукта. Обикновено той е поне пет години, с изключение за продукти с по-кратка очаквана употреба. Този минимум не означава, че пет години са достатъчни за всяка промишлена машина.
Търговският екип трябва да обяснява края на поддръжката и начина на актуализиране. Отделът за снабдяване трябва да знае сроковете за поддръжка на доставчиците. Инженерният екип определя нужните тестове при промяна на софтуерна зависимост. Сервизният отдел трябва да установява коя версия е инсталирана при клиента. Тези решения влияят на цената и планирането на поддръжката.
Определете отговорник за сервизния достъп
Представете си, че клиент смени своя доставчик на поддръжка. Достъпът за стария доставчик трябва да бъде премахнат, а новият доставчик се нуждае от съответните разрешения. Процесът не трябва да зависи от споделянето на една парола или отварянето на цялата мрежа на машината.
Дефинирайте достъпа около приложения и ресурси. Техник, който чете диагностика, и инженер, който променя PLC програма, се нуждаят от различни разрешения. Запишете одобрението на клиента, предвидения ресурс и кой ще премахне достъпа, когато задачата приключи. Направете премахването толкова лесно за намиране, колкото предоставянето на достъп.
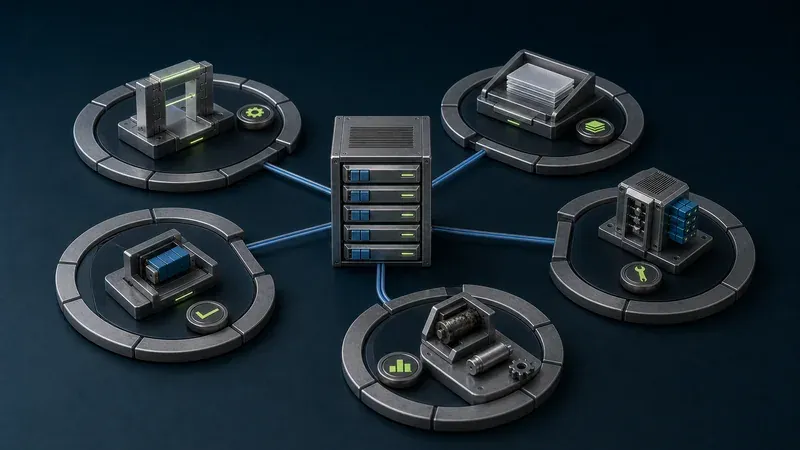
Orenda Connect осигурява криптирана свързаност през peer-to-peer мрежата на Diode. Упълномощените потребители достигат до избрани ресурси без портове за публична входяща услуга. Потребителите и групите в организацията осигуряват основата за разрешения. Connect не изисква специален хардуер.
Планирайте локалните приложения и хардуера отделно
Когато машината се нуждае от локално събиране на данни и приложения, Orenda Box осигурява тази среда. Той предлага TPM корен на доверие, подписани версии на актуализации и наличност на хардуер за 10 години. Наличността на хардуера е отделен ангажимент от периода на поддръжка на сигурността на софтуера. Посочете и двете в продуктовия план.
Приложенията от App Market използват обща идентичност и управление на достъпа. Администраторът на Box одобрява поисканите права. Разработчиците могат да включат тези защитни мерки в приложенията си. Производителят на машината записва инсталираните приложения и одобрените права като част от доставената конфигурация.
Какво трябва да бъде готово при пускането на продукта?
За продуктите в обхвата, приложимата оценка на съответствието, ЕС декларацията за съответствие и CE маркировката са в процес на подготовка за пускане. Екипът трябва да може да обясни как дизайнът отговаря на изискванията за киберсигурност. Записите на компонентите, тестовете за сигурност, инструкциите за актуализиране и информацията за клиента трябва да описват версията, която се доставя.
Проследете три практически решения на срещата за освобождаване: оценка и коригиране на известни уязвимости; проверка на клиентски и сервизни разрешения; и отговорност за поддръжката и докладването. Използвайте ръководството за техническа документация на CRA, за да свържете подробните записи.
В дискусия за архитектурата на услугата Orenda можем да прегледаме как вашият екип достига до машини днес и как корекцията достига до клиента. След това достъпът, локалните приложения и записите за поддръжка могат да отговарят на жизнения цикъл на продукта, който доставяте.